2026.09.21 08:53
 BitBrowser
Khi kiểm tra trên AbuseIPDB, phản xạ đầu tiên của nhiều người là nhìn ngay vào con số phần trăm. Mức 80% hay 90% trông khá đáng ngại, dễ khiến ta vội kết luận rằng địa chỉ IP này hoàn toàn không thể sử dụng; ngược lại, khi thấy 0%, nhiều người lại chủ quan cho rằng IP hoàn toàn sạch sẽ. Thực tế, để đánh giá chính xác trạng thái hiện tại của một IP, chỉ dựa vào điểm số này là chưa đủ.
Điều đáng lưu tâm hơn nằm ở các chi tiết cụ thể: Gần đây có thêm báo cáo mới nào không? Các báo cáo đó đến từ bao nhiêu nguồn độc lập? Hành vi bị báo cáo cụ thể là gì? Chẳng hạn, một địa chỉ IP dân cư động (dynamic residential IP) có hàng chục báo cáo từ hai năm trước sẽ hoàn toàn khác với một IP liên tục bị nhiều nguồn báo cáo trong vòng ba ngày qua. Sau khi nắm rõ những thông tin này và kết hợp cùng Fraud Score cũng như kết quả tra cứu blacklist, bạn mới có thể đưa ra quyết định chính xác: tiếp tục sử dụng, theo dõi thêm hay loại bỏ IP ngay lập tức.
1. Abuse Confidence Score: Đừng vội đưa ra kết luận
Abuse Confidence Score dao động từ 0 đến 100, thể hiện mức độ tin cậy của AbuseIPDB đối với việc địa chỉ IP đó có hành vi độc hại hay không, dựa trên các báo cáo do người dùng gửi về. Điểm 100 đồng nghĩa với việc AbuseIPDB có độ tin cậy tuyệt đối về hành vi độc hại của IP, trong khi điểm 0 biểu thị hiện tại chưa có lý do nào để nghi ngờ IP này.
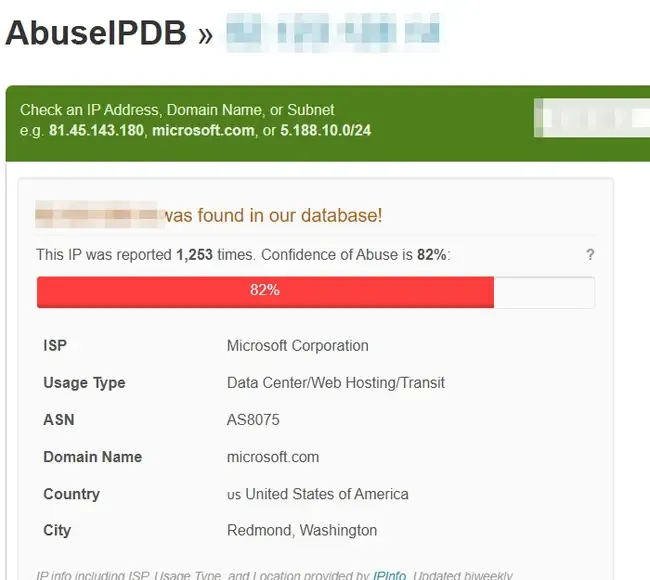
Chỉ số này không phải là "tỷ lệ an toàn của IP", càng không thể quy đổi tương đương sang cách mà Facebook, Amazon, TikTok hay các nền tảng khác đánh giá về địa chỉ IP đó. Mỗi nền tảng đều sở hữu hệ thống dữ liệu rủi ro nội bộ riêng, còn AbuseIPDB chỉ đại diện cho hệ thống báo cáo và tính điểm độc lập của chính họ.
Score cũng không được tính bằng phép cộng dồn số lượt báo cáo đơn thuần. Theo thông tin từ FAQ chính thức của AbuseIPDB, điểm số được tính toán dựa trên nội dung báo cáo và thời gian gửi báo cáo. Điểm cơ sở phụ thuộc vào số lượng người dùng báo cáo độc lập; trọng số của báo cáo sẽ giảm dần theo thời gian và điểm số được cập nhật lại mỗi ngày. Do đó, một cá nhân báo cáo lặp lại nhiều lần cũng không thể tự ý đẩy điểm số lên cao.
Vì vậy, quy chuẩn phổ biến trên mạng như "0–20 là an toàn, 20–50 là trung bình, trên 50 là nguy hiểm" không thực sự phù hợp để sàng lọc proxy IP. Dù Blacklist API của AbuseIPDB có hỗ trợ tham số độ tin cậy tối thiểu và áp dụng các ngưỡng cao cho mục đích chặn lưu lượng mạng, nhưng đó là kịch bản chặn tường lửa, không phải tiêu chuẩn chung để quyết định "proxy vượt quá bao nhiêu điểm thì phải bỏ".
Khi thấy Score ở mức cao, việc tiếp tục kiểm tra Total Reports, số lượng nguồn độc lập và mốc thời gian báo cáo gần nhất sẽ mang lại giá trị tham chiếu thực tế hơn nhiều so với việc chỉ bận tâm đến con số phần trăm.
2. Khi số lượng Reports lớn: Hãy kiểm tra số lượng người báo cáo
Total Reports và số lượng nguồn độc lập rất dễ bị nhầm lẫn, nhưng thực chất chúng thể hiện hai khía cạnh hoàn toàn khác nhau.
Trên giao diện tra cứu công khai của AbuseIPDB, hệ thống sẽ hiển thị tổng số lần IP bị báo cáo và các báo cáo đó đến từ bao nhiêu "distinct sources". Trong API, hai trường dữ liệu tương ứng là totalReports và numDistinctUsers. Trường đầu tiên là tổng số lượt báo cáo, trường thứ hai là số lượng tài khoản báo cáo độc lập. Bạn có thể tra cứu chi tiết trong tài liệu API của AbuseIPDB.
Nếu một IP có rất nhiều Reports nhưng số nguồn độc lập lại rất ít, điều này cho thấy phần lớn báo cáo chỉ tập trung vào một vài người gửi. Trường hợp này khác biệt hoàn toàn so với việc "rất nhiều bên khác nhau đều phát hiện thấy dấu hiệu bất thường từ IP này".
AbuseIPDB cho phép người dùng gửi lại báo cáo về cùng một IP nếu tiếp tục phát hiện hành vi bất thường, nhưng có giới hạn tần suất gửi. Cùng một tài khoản chỉ có thể gửi lại báo cáo cho một IP sau mỗi 15 phút; nếu gửi trùng lặp nội dung nhận xét trong vòng 24 giờ, hệ thống sẽ không tạo báo cáo mới mà chỉ cập nhật lại mốc thời gian của báo cáo ban đầu.
Vì vậy, khi thấy chỉ số Total Reports lớn, không nên vội vã đưa ra kết luận cuối cùng. Ít nhất hãy kiểm tra thêm số lượng nguồn báo cáo độc lập.
Tương tự, cũng không nên tự đặt ra một ranh giới cứng nhắc như "quá 5 người báo cáo độc lập là phải đổi IP". AbuseIPDB không quy định tiêu chuẩn này. Điểm mấu chốt ở đây là xem nguồn báo cáo có bị tập trung cục bộ hay không và tình trạng đó có biến động gì trong thời gian gần đây hay không.
3. Thời điểm báo cáo có giá trị hơn tổng số tích lũy
Nhiều IP có lịch sử báo cáo trông rất đáng ngại, nhưng khi mở rộng dòng thời gian (timeline), bạn sẽ thấy phần lớn các báo cáo đều đã diễn ra từ rất lâu trước đây.
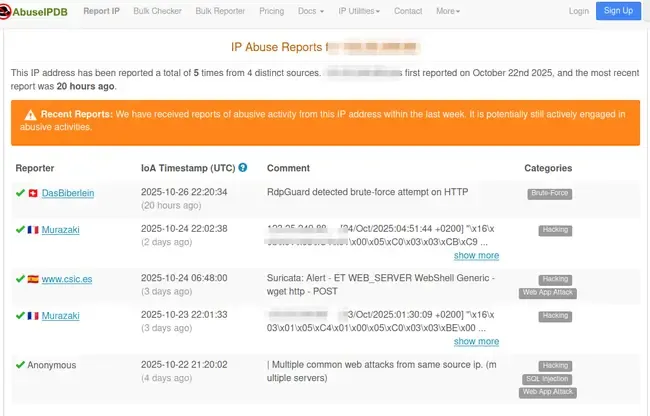
Lúc này, thời điểm báo cáo gần nhất (Most Recent Report) trở thành yếu tố quyết định.
Một IP có nhiều lịch sử từ vài năm trước nhưng thời gian dài sau đó không phát sinh thêm, ít nhất cho thấy những gì bạn thấy chỉ là lịch sử trong quá khứ. Ngược lại, một IP có tổng Reports không quá cao nhưng hôm qua hoặc hôm nay vẫn liên tục xuất hiện báo cáo từ các nguồn độc lập mới, thì lại là trường hợp cần đặc biệt điều tra kỹ.
Cơ chế tính điểm của AbuseIPDB cũng xét đến tính cập nhật của báo cáo: báo cáo cũ sẽ giảm dần trọng số theo thời gian. Giao diện tra cứu công khai hiện nay cũng phân biệt rõ giữa báo cáo gần đây và báo cáo cũ: nếu trong vòng một tuần qua vẫn có báo cáo, hệ thống sẽ cảnh báo IP gần đây vẫn có hoạt động lạm dụng; nếu báo cáo gần nhất đã diễn ra từ lâu, hệ thống có thể hiển thị thông báo IP này hiện không còn tham gia vào các hoạt động liên quan.
Khi phân tích mốc thời gian, nhìn chung bạn sẽ gặp phải các trường hợp sau:
Thứ nhất là liên tục phát sinh mới gần đây. Cứ vài ngày hoặc thậm chí mỗi ngày đều có báo cáo mới, đồng thời số nguồn độc lập cũng tăng lên. Loại dữ liệu này bắt buộc phải kiểm tra kỹ mục Categories.
Thứ hai là xuất hiện ồ ạt trong một khoảng thời gian nhất định, sau đó dừng hẳn. Điều này cho thấy IP từng có hoạt động bất thường trong giai đoạn đó, nhưng hiện tại còn gặp sự cố hay không thì phải xem sau giai đoạn đó có ghi nhận thêm báo cáo nào nữa không.
Thứ ba là dữ liệu hoàn toàn cũ trong quá khứ. Lịch sử có không ít Reports nhưng thời gian dài gần đây không hề biến động. Một IP như vậy không thể bị đánh giá là rủi ro cao ở thời điểm hiện tại chỉ vì quá khứ, nhưng cũng không thể xem như những ghi nhận đó chưa từng tồn tại.
Nếu bạn sử dụng AbuseIPDB API, hãy chú ý thêm đến tham số maxAgeInDays.
Check API mặc định chỉ truy vấn trong 30 ngày gần nhất (có thể tùy chỉnh từ 1–365 ngày), và trường totalReports trả về cũng chỉ tính các báo cáo nằm trong khoảng thời gian được truy vấn này.
Con số 30 ngày này là giá trị mặc định của tham số API, không nên nhầm lẫn với dữ liệu trên giao diện web công khai. Khi truy vấn API với các mốc thời gian khác nhau, kết quả Reports hiển thị hoàn toàn có thể có sự chênh lệch.
4. Không cần học thuộc toàn bộ Categories: Hãy xem IP thực chất bị báo cáo về hành vi gì
Reports cho bạn biết số lượng báo cáo, còn Categories mới là thông tin cho biết người dùng đang báo cáo về vấn đề cụ thể nào.
AbuseIPDB hiện có 23 danh mục báo cáo chính thức. Khi kiểm tra proxy IP, bạn sẽ chủ yếu bắt gặp các nhóm sau:
- · Port Scan: Quét các cổng (port) mở hoặc dò tìm các dịch vụ mạng tiềm ẩn lỗ hổng bảo mật.
- · Brute-Force / SSH: Thử sai mật khẩu liên tục để dò tài khoản đăng nhập web, dịch vụ SSH, FTP, RDP (tấn công brute-force).
- · Hacking / Web App Attack / SQL Injection: Các hành vi dò quét, tấn công ứng dụng web hoặc khai thác lỗ hổng bảo mật (chẳng hạn như SQL Injection).
- · Bad Web Bot: Thu thập dữ liệu web bất thường, spam request vượt ngưỡng, không tuân thủ robots.txt hoặc giả mạo User-Agent.
- · Web Spam / Email Spam: Phát tán nội dung rác trên website hoặc gửi thư rác điện tử.
- · DDoS Attack: Tham gia vào các cuộc tấn công từ chối dịch vụ phân tán (DDoS).
- · Exploited Host: Máy chủ có khả năng đã bị xâm nhập và đang bị lợi dụng để điều phối tấn công hoặc lưu trữ nội dung độc hại.
- · Open Proxy / VPN IP: Hệ thống có phân loại hai nhóm này; trong đó Open Proxy bao gồm open proxy, open relay hoặc node thoát Tor; còn VPN IP là nhóm phân loại kết hợp. Bản thân các danh mục này không thể thay thế cho việc đánh giá toàn diện về các bản ghi lạm dụng khác và mốc thời gian phát sinh.
Không cần thiết phải tự lập một bảng "mức độ nguy hiểm" cứng nhắc cho các danh mục này; điều giá trị hơn là xem những báo cáo xuất hiện gần đây thuộc nhóm hành vi nào.
Ví dụ: một IP từng có vài ghi nhận Port Scan rải rác từ rất lâu về trước sẽ khác hoàn toàn so với một IP gần đây liên tục dính các báo cáo như Brute-Force, Web App Attack hay Exploited Host.
Chỉ số Usage Type cũng là một trường rất dễ bị hiểu sai mục đích.
AbuseIPDB API hiện có thể hiển thị các loại hình như Fixed Line ISP, Mobile ISP, Data Center/Web Hosting/Transit, Commercial,... Các trường này chỉ mô tả loại hình hạ tầng mạng của IP, không trực tiếp trả lời câu hỏi "IP này có độc hại hay không".
Data Center không đồng nghĩa với độc hại, và Fixed Line ISP cũng không đảm bảo 100% sạch sẽ. Nếu bạn thực sự muốn xác minh loại hình IP dân cư, ISP, Organization hay ASN, bạn có thể tham khảo bài viết Cách đánh giá độ sạch của IP dân cư, không nên mất thời gian phỏng đoán chỉ dựa vào Usage Type của AbuseIPDB.
5. IP dân cư mới nhận tại sao lại dính sẵn một loạt báo cáo cũ?
Tình huống này rất phổ biến và hoàn toàn dễ hiểu đối với IP động, proxy dân cư xoay (rotating residential proxy) và các gateway IP dùng chung.
Đối tượng mà AbuseIPDB tra cứu và lưu trữ là địa chỉ IP mạng. Một địa chỉ IP có thể được tái cấp phát cho nhiều người dùng khác nhau qua thời gian. Do đó, việc bạn vừa nhận một IP dân cư hôm nay nhưng tra ra thấy có lịch sử Abuse từ năm ngoái không có nghĩa là các hành vi đó do chính bạn gây ra.
Tuy nhiên, "không phải do người dùng hiện tại gây ra" không đồng nghĩa với việc bạn có thể hoàn toàn bỏ qua.
Phương án thực tế nhất vẫn là nhìn vào thời gian báo cáo gần nhất. Nếu báo cáo cuối cùng đã từ rất lâu và sau đó không phát sinh thêm, bạn có thể coi đây là tín hiệu lịch sử để đối chiếu thêm. Nhưng nếu gần đây vẫn liên tục phát sinh báo cáo mới từ nhiều nguồn độc lập khác nhau, bạn nên xác minh xem đây có phải là proxy dùng chung hay proxy xoay vòng hay không, hoặc đổi ngay sang một IP khác để đối chứng.
Bước này nhằm giải quyết câu hỏi: "Các bản ghi cũ này hiện còn bao nhiêu giá trị tham khảo?", chứ không phải đi truy cứu xem hành vi trong quá khứ thuộc về cá nhân nào.
6. Khi AbuseIPDB, Fraud Score và Spamhaus cho kết quả mâu thuẫn: Bên nào chính xác?
Hiện tượng này là hoàn toàn bình thường.
AbuseIPDB tập trung vào các báo cáo lạm dụng do người dùng và quản trị viên mạng gửi lên; các công cụ như IPQS hay Scamalytics áp dụng mô hình đánh giá rủi ro thuật toán riêng; trong khi Spamhaus và MXToolbox lại kiểm tra theo danh sách đen (blacklist/DNSBL) cụ thể. Ba bên sử dụng nguồn dữ liệu và mục tiêu đánh giá khác nhau, vì vậy việc một bên có cảnh báo còn bên kia hiển thị bình thường không có nghĩa là một trong hai bên cho kết quả sai.
| Tổ hợp kết quả AbuseIPDB | Ý nghĩa thực tế | Hướng xử lý tiếp theo |
|---|---|---|
| Score thấp, gần đây không có báo cáo mới rõ ràng | Xét riêng trên AbuseIPDB, tạm thời chưa thấy tín hiệu lạm dụng đáng ngờ gần đây | Có thể tạm giữ lại sử dụng, đối chiếu thêm với các công cụ kiểm tra khác |
| Score cao, nhưng các báo cáo chủ yếu từ thời gian trước | Nhiều lịch sử trong quá khứ, hiện trạng cần xem gần đây có biến động gì không | Kiểm tra thời điểm báo cáo gần nhất và điểm uy tín từ các hệ thống khác |
| Score thấp, nhưng gần đây xuất hiện báo cáo từ nhiều nguồn độc lập | Score tạm thời chưa tăng vọt, nhưng đã phát sinh tín hiệu bất thường mới | Tập trung kiểm tra Categories, tiến hành đối chiếu chéo với công cụ khác |
| Reports nhiều, nhưng nguồn độc lập rất ít | Lượng lớn báo cáo chỉ tập trung vào số ít cá nhân/hệ thống gửi lên | Không nên chỉ dựa vào tổng số lượt báo cáo để vội vã loại bỏ IP |
| Gần đây liên tục có báo cáo mới từ nhiều nguồn khác nhau | Tín hiệu bất thường ở thời điểm hiện tại rất rõ ràng và tập trung | Khuyến nghị tạm ngừng sử dụng hoặc đổi IP khác để thử nghiệm đối chứng |
| AbuseIPDB có báo cáo, Spamhaus vẫn bình thường (xanh) | Hai bên kiểm tra hai tập dữ liệu và tiêu chí hoàn toàn khác nhau | Xem lại thời gian và danh mục báo cáo, tra cứu thêm các blacklist chuyên biệt nếu cần |
| AbuseIPDB bình thường, Fraud Score lại ở mức cao | Các mô hình rủi ro khác đã nhận diện ra các thông số nguy cơ tiềm ẩn khác | Tiếp tục phân tích chi tiết từng trường dữ liệu của Fraud Score |
Nếu vấn đề chủ yếu nằm ở điểm số của IPQS, Scamalytics,... bạn có thể tham khảo bài viết Cách đọc chỉ số rủi ro và điểm Fraud Score của IP, tránh so sánh trực tiếp độ lớn giữa AbuseIPDB Score và Fraud Score.
Nếu Spamhaus hoặc MXToolbox hiển thị trạng thái Listed (bị đưa vào danh sách đen), hãy tham khảo bài viết Cách đọc kết quả gắn cờ Blacklist IP để xác định chính xác danh sách vi phạm. Việc AbuseIPDB có báo cáo nhưng DNSBL hoàn toàn xanh là điều hoàn toàn bình thường.
Khi số lượng báo cáo gần đây liên tục tăng, nguồn độc lập mở rộng, Categories tập trung vào các hành vi vi phạm rõ rệt, đồng thời các công cụ đo độ uy tín khác cũng báo động, địa chỉ IP đó nên được ưu tiên tạm ngừng sử dụng hoặc đổi mới trước khi kiểm tra lại.
Nếu IP chỉ có một vài bản ghi cũ trong quá khứ, thời gian gần đây không có biến động và các công cụ kiểm tra khác đều bình thường, bạn hoàn toàn có thể giữ lại để theo dõi tiếp mà không cần vội thay đổi chỉ vì một con số tích lũy lớn.
AbuseIPDB chỉ là một mắt xích trong quy trình kiểm tra toàn diện IP. Nếu bạn chưa kiểm tra loại kết nối mạng, ASN, Fraud Score, danh sách đen cũng như các lỗi rò rỉ WebRTC hay DNS, hãy xem lại Quy trình kiểm tra toàn diện độ sạch của Proxy IP để tiếp tục rà soát.
7. Câu hỏi thường gặp (FAQ)
Tại sao Total Reports trên trang web AbuseIPDB và qua API lại khác nhau?
Trước tiên hãy kiểm tra tham số maxAgeInDays trong yêu cầu API. Check API mặc định chỉ thống kê dữ liệu trong 30 ngày gần nhất (có thể tùy chỉnh từ 1–365 ngày), do đó chỉ số totalReports sẽ thay đổi tùy theo khoảng thời gian tra cứu. Trang web công khai hiển thị dữ liệu tổng hợp riêng của trang, vì vậy không nên áp đặt mốc mặc định 30 ngày của API vào giao diện web.
Khái niệm "distinct sources" trên web và "numDistinctUsers" trong API khác nhau như thế nào?
Giao diện web công khai sử dụng tên hiển thị là distinct sources, trong khi trường trả về của API được đặt tên là numDistinctUsers. Cả hai đều dùng để phân biệt giữa "tổng số lần báo cáo" và "số lượng nguồn báo cáo độc lập". Khi lưu trữ kết quả, bạn nên giữ nguyên tên gốc theo từng giao diện để tránh nhầm lẫn với Total Reports.
Tại sao cùng một IP nhưng vài ngày sau kiểm tra lại, Abuse Confidence Score lại thay đổi?
Bởi vì Score không phải là một nhãn cố định. AbuseIPDB tính toán dựa trên tính cập nhật của báo cáo: báo cáo cũ sẽ giảm trọng số theo thời gian và hệ thống tự động tính toán lại điểm số mỗi ngày. Nếu trong khoảng thời gian đó xuất hiện thêm các báo cáo độc lập mới, kết quả cũng sẽ tiếp tục biến động theo.
Nếu IP bị báo cáo nhầm, có thể yêu cầu AbuseIPDB xử lý không?
Trang chi tiết IP của AbuseIPDB hiện có mục Request Takedown. Nếu bạn cho rằng IP bị báo cáo sai, bạn có thể gửi yêu cầu khiếu nại để ban quản trị xem xét và gỡ bỏ. Tuy nhiên, đây là quy trình gửi xét duyệt và không đồng nghĩa với việc cứ gửi yêu cầu là chắc chắn sẽ được xóa bỏ.
8. Kết hợp Trình duyệt Antidetect BitBrowser với Proxy IP: Quản lý tách biệt môi trường hiệu quả
Proxy IP giải quyết vấn đề về cổng mạng và địa chỉ IP đầu ra, nhưng khi vận hành tài khoản thực tế, hệ thống trang web còn nhận diện các thông tin môi trường như Cookie, Local Storage và dấu vân tay trình duyệt (browser fingerprint). Nếu liên tục đổi nhiều proxy và quản lý nhiều tài khoản trên cùng một trình duyệt thông thường, dù IP mạng đã thay đổi nhưng dữ liệu môi trường trình duyệt rất dễ bị lẫn lộn vào nhau.
Trình duyệt Antidetect BitBrowser hỗ trợ tạo các profile cửa sổ trình duyệt hoàn toàn độc lập cho từng proxy. Mỗi cửa sổ được cấu hình một proxy IP tương ứng, đồng thời lưu trữ Cookie, Local Storage và thông số môi trường hoàn toàn tách biệt. Đối với các nhu cầu vận hành lâu dài nhiều proxy hoặc nuôi nhiều tài khoản kinh doanh trực tuyến, mô hình kết hợp "môi trường trình duyệt độc lập + proxy IP tương ứng" này giúp duy trì tính nhất quán của thiết bị vượt trội hơn hẳn so với việc liên tục đổi IP trên trình duyệt thường, đồng thời triệt tiêu nguy cơ liên đới tài khoản do trùng lặp môi trường.
Các bước sàng lọc proxy IP qua AbuseIPDB, Fraud Score và Blacklist ở trên giải quyết bài toán "chất lượng của bản thân địa chỉ IP". Sau đó, việc gán các IP đạt chuẩn vào từng profile cửa sổ BitBrowser tương ứng sẽ giúp quy trình vận hành, kiểm tra lại và quản lý tài khoản trở nên an toàn, tiện lợi hơn. Kết hợp cả hai yếu tố này sẽ đem lại sự bảo vệ toàn diện, thay vì chỉ chăm chú vào một điểm số proxy đơn lẻ.
 Quản lý nhiều tài khoản
 Ngăn chặn liên kết tài khoản
 Quản lý đa nhân viên