2026.09.22 10:04
 BitBrowser
При входе в Outlook, Microsoft 365, Teams, OneDrive, Xbox или на страницу поддержки Microsoft адресная строка браузера может сначала отображать microsoft.com, затем перенаправлять на login.live.com или login.microsoftonline.com, а после завершения проверки возвращать вас обратно на исходную страницу сервиса. Со стороны это выглядит как постоянное переключение между разными сайтами, однако на практике это вовсе не означает, что вы работаете с тремя изолированными друг от друга системами учетных записей.
Для базового понимания достаточно зафиксировать ключевую логику:
- · Домен
microsoft.comи его поддомены обычно служат точками входа в сервисы, информационными порталами продуктов, центрами поддержки или управления аккаунтом; - ·
login.live.com— стандартный узел аутентификации для персональных (личных) учетных записей Microsoft; - ·
login.microsoftonline.com— домен платформы идентификации Microsoft (Microsoft Identity Platform). Допустимый тип аккаунта (личный, рабочий/учебный или учетная запись конкретной организации) определяется конфигурацией приложения и используемой конечной точкой (endpoint); - · После успешной авторизации узел аутентификации возвращает пользователя в исходный сервис Microsoft.
Следовательно, упрощенная формула «личный аккаунт, корпоративный аккаунт и официальный сайт» не передает всей картины. Намного надежнее разделять четыре этапа: откуда вы вошли, где проходите проверку, какие типы учетных записей разрешены и куда система перенаправляет вас в итоге.
1. Четырехуровневая модель маршрутизации входа Microsoft
Стандартный процесс веб-авторизации в сервисах Microsoft можно разделить на четыре основных уровня:
- 1. Точка входа в сервис: открытие страницы Outlook, Teams, OneDrive, Microsoft 365, Xbox, Azure, справочного портала или панели управления учетной записью.
- 2. Узел аутентификации: перенаправление на
login.live.comилиlogin.microsoftonline.comдля подтверждения вашей личности. - 3. Область учетной записи и арендатор (tenant): приложение определяет, разрешен ли вход для личных аккаунтов, рабочих/учебных записей, обоих типов или только для пользователей определенной организации.
- 4. Возврат в целевой сервис: после успешной проверки браузер с маркером авторизации возвращается к нужному приложению, почтовому ящику, консоли администратора или общему файлу.
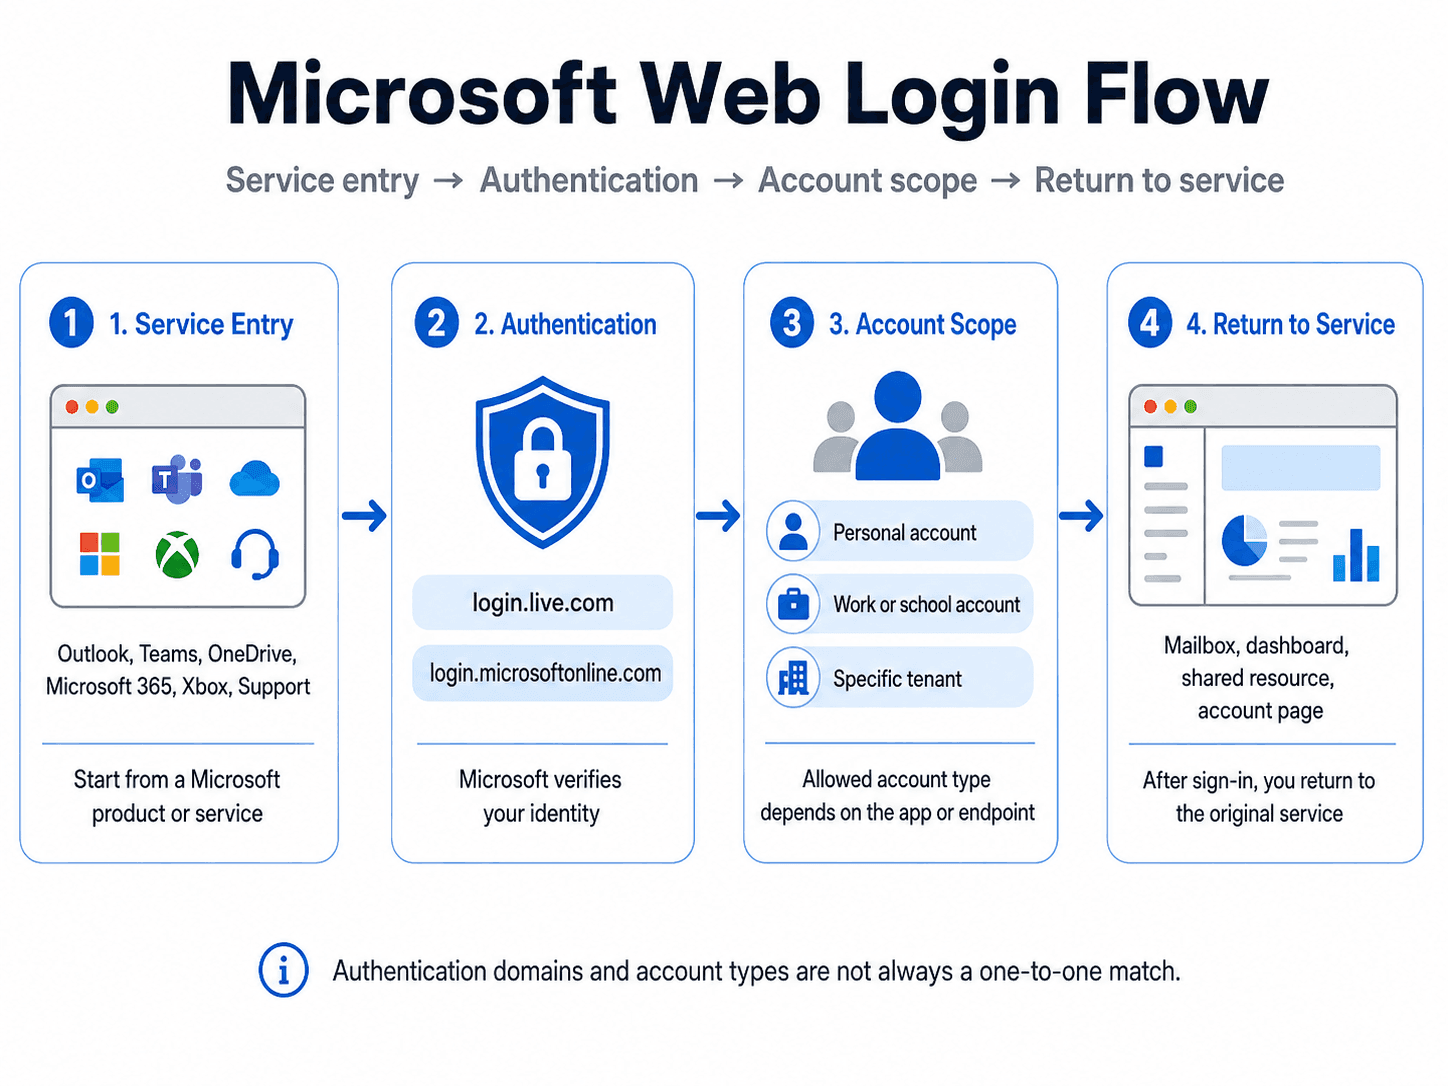
Этот процесс можно сравнить со схемой: «вход в деловой центр — пункт контроля — категория пропуска — нужный офис»:
| Уровень авторизации | Типичный адрес / проявление | Основное назначение |
|---|---|---|
| Точка входа в сервис | microsoft.com, support.microsoft.com, страница продукта или аккаунта | Сообщает системе, к какому именно сервису запрашивается доступ |
| Проверка личного аккаунта | login.live.com | Аутентификация персональных учетных записей Microsoft |
| Платформа идентификации Microsoft | login.microsoftonline.com | Проверка подлинности на основе конечной точки, приложения и параметров арендатора |
| Возврат после входа | Исходный почтовый клиент, сервис, консоль управления или общий ресурс | Предоставление доступа на основе успешно полученного маркера авторизации |
Главный вывод данной модели: страница сервиса и страница аутентификации находятся на разных уровнях, а домен проверки подлинности не привязан строго к одному типу учетной записи.
2. Сравнительный анализ: live.com, microsoftonline.com и microsoft.com
| Домен | Ключевая роль | Поддерживаемые учетные записи |
|---|---|---|
microsoft.com и поддомены | Порталы продуктов, поддержка, управление аккаунтом и сервисы | Зависит от конкретного сервиса |
login.live.com | Узел входа для персональных аккаунтов Microsoft | Преимущественно личные учетные записи |
login.microsoftonline.com | Шлюз платформы идентификации Microsoft | Корпоративные, учебные, личные (в зависимости от настроек) |
Сводная таблица служит ориентиром, но не заменяет анализа конкретной сессии. Например, появление login.microsoftonline.com не означает, что войти можно только с корпоративным логином. Точно так же почта на @outlook.com не гарантирует, что вся процедура пройдет исключительно в рамках login.live.com.
3. Какую роль выполняет login.live.com?
login.live.com выступает стандартным шлюзом авторизации для частных пользователей экосистемы Microsoft. При переходе в Outlook.com, Hotmail, Live, MSN, Xbox, персональное хранилище OneDrive или другие потребительские сервисы процесс проверки проходит именно через этот узел. Официальные страницы поддержки также направляют частных пользователей на login.live.com.
Здесь важно четко разделять два понятия:
- · Доменное окончание
@live.com— это адрес электронной почты; - ·
login.live.com— это хост аутентификации учетных записей.
Наличие ящика @outlook.com, @hotmail.com или @live.com не гарантирует, что каждый вход будет производиться строго через один и тот же домен. К личной учетной записи Microsoft можно подключить сторонние адреса (например, от Gmail, Яндекс или Mail.ru) в качестве псевдонимов аккаунта (aliases), поэтому логин не обязательно заканчивается на домен Microsoft. Направление на тот или иной маршрут определяется параметрами самого целевого сервиса.
После ввода пароля, кода из SMS или прохождения двухфакторной аутентификации на login.live.com система возвращает вас обратно в сервис Microsoft. Если протокол HTTPS соблюден, имя хоста корректно, а перенаправление произошло в ожидаемое приложение, такой кросс-доменный переход является абсолютно штатным.
4. Что представляет собой login.microsoftonline.com?
login.microsoftonline.com является ключевым доменом платформы аутентификации Microsoft Entra ID (ранее Azure AD). Чаще всего с ним сталкиваются при входе в бизнес-версии Microsoft 365, учебные учетные записи, Teams, Azure, порталы администрирования и корпоративные приложения.
При этом данный узел не предназначен исключительно для рабочих аккаунтов. В технической документации Microsoft подробно описаны области действия различных конечных точек (endpoints):
- ·
login.microsoftonline.com/organizations: только для рабочих или учебных учетных записей; - ·
login.microsoftonline.com/common: универсальная конечная точка (принимает как рабочие/учебные, так и личные учетные записи Microsoft); - ·
login.microsoftonline.com/consumers: ориентирована на персональные учетные записи Microsoft; - ·
login.microsoftonline.com/<tenant-id>: ограничена пользователями конкретной организации или арендатора (tenant).
Обычному пользователю необязательно разбираться в тонкостях разработки ПО, однако важно понимать ключевой факт: один и тот же домен login.microsoftonline.com обрабатывает различные категории учетных записей в зависимости от пути, настроек приложения и структуры тенанта.
Именно поэтому личный аккаунт периодически проходит аутентификацию через microsoftonline.com. Если сервис поддерживает мультиарендность или настроен на конечные точки common либо consumers, вход персонального аккаунта выполняется на этой же платформе.
Если же приложение настроено только для работы внутри конкретной компании, а вы пытаетесь войти с личным профилем, сторонним корпоративным логином или через некорректный арендатор, возникают типичные ошибки:
- · «Этот тип учетной записи не поддерживается для данного ресурса»;
- · «Учетная запись пользователя отсутствует в текущем арендаторе»;
- · «Требуется использовать рабочую или учебную учетную запись»;
- · «Учетная запись не добавлена в организацию в качестве гостя»;
- · Ошибка поставщика удостоверений или несоответствия арендатора
AADSTS50020.
Эти сообщения указывают на несоответствие прав доступа, параметров конечной точки или профиля арендатора, но ни в коем случае не свидетельствуют о том, что microsoftonline.com является сомнительным ресурсом.
5. Роль microsoft.com в процессе аутентификации
microsoft.com является корневым доменом корпорации, а его поддомены разделены по функциональным направлениям. Например:
- ·
www.microsoft.com— витрина продуктов, корпоративные страницы и навигация по сервисам; - ·
support.microsoft.com— база знаний и техническая поддержка пользователей; - ·
account.microsoft.com— панель управления персональным профилем, подписками и параметрами безопасности; - ·
myaccount.microsoft.com— портал самообслуживания «Моя учетная запись» для корпоративных и образовательных профилей; - · Отдельные платформы также могут использовать собственные домены или специальные поддомены Microsoft.
Эти кабинеты позволяют быстро определить текущий статус авторизации: для персональных профилей используется account.microsoft.com, для корпоративных — myaccount.microsoft.com. Они обслуживают разные сущности, и объединить их в один профиль невозможно.
Сами по себе страницы сервисов обычно не выполняют непосредственную валидацию учетных данных. При нажатии кнопки «Войти» запрос передается специализированной системе аутентификации, которая затем возвращает результат обратно приложению.
Таким образом, перенаправление с microsoft.com на login.live.com или login.microsoftonline.com — это стандартная передача сессии сервису авторизации, а не уход с ресурсов Microsoft. В технической документации Microsoft прямо описано взаимодействие файлов cookie и распределение сессий между этими доменами.
Возврат на страницу сервиса после проверки также является штатной частью процесса. Беспокойство должен вызывать не сам факт переадресации, а совпадение полного имени домена, надежность источника перехода и безопасность конечной страницы.
6. Почему нельзя определять тип аккаунта только по окончанию почты?
Доменная часть email служит лишь ориентиром, но не определяет тип учетной записи и узел аутентификации со 100% точностью.
Распространенные заблуждения:
- · Компании используют собственные корпоративные домены, поэтому рабочий аккаунт вовсе не обязан заканчиваться на
onmicrosoft.com; - · Личный аккаунт Microsoft можно зарегистрировать на сторонний почтовый ящик (Mail.ru, Gmail, Яндекс или корпоративную почту);
- · Один и тот же адрес электронной почты может быть одновременно привязан и к личному аккаунту, и к рабочей учетной записи;
- · Персональный аккаунт может быть приглашен в инфраструктуру компании в качестве внешнего гостя;
- · Приложения могут принимать только профили организаций, только частные аккаунты либо поддерживать смешанную схему.
Личные и рабочие (учебные) учетные записи Microsoft администрируются по-разному, имеют разные политики восстановления и доступ к сервисам. Страница авторизации распределяет трафик согласно конфигурации сервиса, однако она не может заранее угадать, под каким именно профилем вы намерены войти в текущий момент.
Наглядный пример: попытка входа в Outlook.com с рабочим аккаунтом может привести к автоматическому переходу в корпоративный ящик организации. Если же зайти под личным логином в сервис, предназначенный только для компаний, появится уведомление о неподдерживаемом типе профиля. Именно поэтому требования сервиса и категория аккаунта должны оцениваться в совокупности.
При появлении диалогового окна с выбором «Личная учетная запись» или «Рабочая/учебная учетная запись» проверьте:
- 1. К какому сегменту относится ресурс: к потребительскому или к корпоративной инфраструктуре компании/учебного заведения;
- 2. Был ли аккаунт создан вами лично или выдан системным администратором организации;
- 3. Отображается ли на экране название конкретной компании или арендатора;
- 4. Регистрировали ли вы ранее две независимые учетные записи на один и тот же адрес почты.
Подробный разбор типов учетных записей представлен в отдельной статье нашей серии; здесь изложен необходимый минимум для понимания механизмов переадресации.
7. Как отличить штатное перенаправление Microsoft от фишинга?
При переходе между доменами рекомендуется придерживаться следующего чек-листа проверки безопасности.
1. Проверяйте полное доменное имя (FQDN)
Обращайте внимание на имя хоста в адресной строке после протокола, а не на логотип сервиса или наличие слова «Microsoft» в середине URL.
Легитимные узлы аутентификации Microsoft:
- ·
login.live.com - ·
login.microsoftonline.com - ·
account.microsoft.com - ·
support.microsoft.com
Подозрительные признаки и распространенные подделки:
- · Конструкции вроде
login.microsoft.com.example.net; - · Адреса вида
microsoft-login.example.com; - · Домены с опечатками или заменой символов (тайпосквоттинг);
- · Прямой ввод IP-адреса вместо домена;
- · Переходы по коротким ссылкам или вложениям из подозрительных писем и чатов.
Анализируйте домен справа налево: login.microsoftonline.com входит в доменную зону microsoftonline.com, тогда как microsoftonline.com.example.net фактически относится к стороннему сайту example.net.
2. Убедитесь в наличии HTTPS
Официальный портал всегда использует шифрование HTTPS с валидным сертификатом безопасности. При этом значок замка подтверждает лишь наличие шифрования между вами и сервером, но не гарантирует подлинность владельца сайта без сверки имени домена.
3. Анализируйте источник перехода
Если вы сами перешли на страницу входа с портала Outlook, Microsoft 365, Teams, Xbox или OneDrive, перенаправление на официальный узел аутентификации закономерно.
Если форма входа открылась из неизвестного письма, сообщения в мессенджере, рекламного баннера или срочного уведомления «о блокировке аккаунта», закройте вкладку и выполните вход вручную через официальный сайт сервиса.
4. Контролируйте запрашиваемый тип учетной записи
Тип запрашиваемого аккаунта («Личный» или «Рабочий/учебный») должен соответствовать сервису. Если при входе в корпоративную систему браузер подставляет личный логин, значит, в системе сохранилась активная сессия от другого профиля.
5. Проверяйте адрес возврата после авторизации
После прохождения проверки система обязана вернуть вас в исходный сервис Microsoft или на его официальный поддомен. Если вас перенаправляет на незнакомый ресурс, внезапно предлагается загрузить файл, ввести реквизиты банковской карты или передать конфиденциальные данные, немедленно закройте страницу.
8. Что делать при перенаправлении на неверный аккаунт или арендатор?
Если домен правильный, но система упорно загружает неподходящий аккаунт, наиболее вероятная причина — наличие в браузере активных cookie-файлов и сессий от другой учетной записи.
Базовый алгоритм решения:
- 1. Выйдите из текущей учетной записи Microsoft во всех открытых вкладках;
- 2. Откройте окно в режиме инкогнито или создайте чистый профиль без старых cookie;
- 3. Откройте официальную точку входа целевого сервиса с нуля;
- 4. На экране выбора профиля укажите именно тот аккаунт, который вам необходим;
- 5. В случае возникновения ошибки проверьте логин, имя поставщика удостоверений и организацию.
В официальном руководстве Microsoft по устранению ошибки AADSTS50020 отмечается, что некорректный тенант, неверная конечная точка или конфликт сохраненных сессий часто вызывают сбой авторизации. Чистая сессия браузера позволяет оперативно изолировать причину проблемы.
Если в чистом окне авторизация прошла успешно, проблема заключалась в конфликте сессий и cookie. Если же ошибка об отсутствии в арендаторе сохраняется, необходимо запросить приглашение или права доступа у администратора организации.
Вопросы бесконечных циклов переадресации, белых экранов, очистки сторонних cookie и работы компонентов удостоверений Windows подробно рассматриваются в отдельном материале по устранению неполадок входа.
9. Разделение сессий Microsoft с помощью BitBrowser
При одновременной работе с личными, корпоративными, учебными или клиентскими профилями эффективнее всего опираться на концепцию изолированного управления браузерными средами. Постоянное переключение между десятками учетных записей в стандартном окне браузера неизбежно приводит к конфликту cookie, случайной смене тенантов и путанице в сессиях.
Специализированные антидетект-браузеры (такие как BitBrowser) позволяют создавать изолированные цифровые профили для каждой отдельной задачи, индивидуально сохраняя имена окон, теги, cookie, стартовые страницы и сетевые конфигурации.
Оптимальная схема структурирования рабочих процессов:
- · Отдельный профиль для персонального аккаунта Microsoft;
- · Независимый профиль для корпоративной или учебной почты;
- · Изолированные окна с понятными метками под каждого клиента для четкого управления cookie и статусами авторизации;
- · Назначение нужной точки входа в качестве стартового URL в каждом окне;
- · При необходимости работы через разные сети — подключение индивидуальных HTTP, HTTPS, SOCKS5 или SSH шлюзов по стандартным правилам настройки прокси;
- · Фиксация параметров цифрового отпечатка (Language, User Agent, WebRTC, Canvas, WebGL) для сохранения стабильной конфигурации сессии без хаотичных изменений.
BitBrowser обеспечивает изоляцию локальной рабочей среды и сохранность сессий, но не меняет правила доступа на стороне серверов Microsoft. Если аккаунт не зарегистрирован в тенанте или не имеет прав от администратора, отдельный профиль браузера не заменит официального приглашения в организацию.
10. Часто задаваемые вопросы (FAQ)
Является ли microsoftonline.com официальным доменом Microsoft?
Да, login.microsoftonline.com — это официальный домен платформы идентификации Microsoft. Он применяется при авторизации в Microsoft 365, Teams, Azure, Microsoft Entra и корпоративных решениях, а через маршруты common и consumers обрабатывает и личные аккаунты. Важно обращать внимание на полный адрес хоста, а не просто на вхождение слова «Microsoft».
Почему личный аккаунт перенаправляет на login.microsoftonline.com?
Это происходит, если приложение настроено на прием как рабочих, так и персональных учетных записей или задействует конечную точку consumers. Сам по себе узел аутентификации не диктует жестко категорию аккаунта.
Используется ли login.live.com только для почты @live.com?
Нет. login.live.com — это универсальный шлюз аутентификации для всех типов личных учетных записей Microsoft. Через него осуществляется вход в Outlook.com, Hotmail, Xbox и другие персональные продукты компании.
Нормально ли перенаправление с microsoft.com на live.com?
Да, это стандартная процедура. Порталы продуктов и поддержки Microsoft передают процедуру авторизации личного аккаунта на login.live.com, а затем возвращают вас обратно. Главное — контролировать полное доменное имя, протокол HTTPS и целевой адрес.
Нормально ли перенаправление с microsoft.com на microsoftonline.com?
Да, для пользователей Microsoft 365, Teams, консоли Azure и сервисов смешанной авторизации это стандартный путь. Примет ли система ваш логин, зависит от разрешенных типов аккаунтов в целевом сервисе.
Означает ли ошибка AADSTS50020 поддельный домен?
Нет. Ошибка AADSTS50020 сообщает о том, что учетная запись отсутствует в целевом арендаторе, выбран неверный тип профиля, отсутствует приглашение гостя или нарушены права доступа. Проверьте реквизиты и попробуйте войти заново в отдельном окне.
Стоит ли сразу удалять все cookie-файлы Microsoft?
Полная очистка не должна быть первым шагом. Сначала определите тип аккаунта, целевой сервис и узел входа, затем проверьте работу через режим инкогнито или изолированный профиль. Очищать cookie целесообразно только после подтверждения конфликта старых сессий.
Позволяет ли антидетект-браузер обойти аутентификацию?
Нет. BitBrowser обеспечивает надежную изоляцию вкладок, файлов cookie, параметров сети и отпечатков браузера для удобного мультиаккаунтинга, но не заменяет пароли, коды подтверждения, двухфакторную защиту или права доступа от администратора тенанта.
11. Заключение
Домены microsoft.com, login.live.com и login.microsoftonline.com не являются изолированными системами. Логику их взаимодействия можно свести к следующим шагам:
- · Инициация входа со страницы продукта или центра поддержки;
- · Проверка личности на соответствующем доверенном узле идентификации;
- · Определение прав и типа аккаунта в зависимости от конечной точки и параметров арендатора;
- · Возврат в целевой сервис с подтвержденным маркером доступа.
Чаще всего путаница возникает вокруг login.microsoftonline.com: хотя он традиционно ассоциируется с корпоративной средой, его шлюзы common и consumers полноценно работают и с частными учетными записями.
Если вам необходимо одновременно работать с несколькими профилями Microsoft, используйте изолированные профили BitBrowser. Это позволит зафиксировать cookie, сетевые параметры и параметры сред для каждого аккаунта отдельно, исключая путаницу между личными и корпоративными сессиями.

 Мультиаккаунтное управление
 Защита от связей аккаунтов
 Управление командой