2026.09.29 06:24
 BitBrowser
เมื่อตรวจสอบ IP บน AbuseIPDB หลายคนมักจะโฟกัสไปที่ตัวเลขเปอร์เซ็นต์เป็นอันดับแรก ตัวเลขระดับ 80% หรือ 90% อาจดูน่ากังวลจนทำให้ด่วนสรุปไปว่า IP นั้นใช้งานไม่ได้ทันที ในทางกลับกัน หากเห็นคะแนนเป็น 0% ก็มักจะวางใจว่าปลอดภัยอย่างแน่นอน แต่ในความเป็นจริง การประเมินสถานะความพร้อมใช้งานและคุณภาพของ IP ในปัจจุบัน ไม่สามารถตัดสินจากคะแนนนี้เพียงอย่างเดียวได้
สิ่งที่ควรให้ความสำคัญมากกว่าคือรายละเอียดเชิงลึก เช่น ในช่วงเวลาเร็ว ๆ นี้ยังมีการรายงานใหม่เข้ามาหรือไม่ รายงานเหล่านั้นมาจากแหล่งที่มาอิสระ (Distinct Sources) มากน้อยเพียงใด และพฤติกรรมที่ถูกรายงานคืออะไร ยกตัวอย่างเช่น IP แบบ Residential (เน็ตบ้านหมุนเวียน) ที่เคยมีประวัติการรายงานเมื่อสองปีก่อน ย่อมมีความหมายและระดับความเสี่ยงต่างจาก IP ที่เพิ่งถูกรายงานอย่างต่อเนื่องจากหลายแหล่งในรอบ 3 วันที่ผ่านมาอย่างสิ้นเชิง เมื่อนำข้อมูลเหล่านี้มาวิเคราะห์ร่วมกับ Fraud Score และผลการติด Blacklist จะช่วยให้คุณตัดสินใจได้อย่างแม่นยำว่า ควรใช้งานต่อ เฝ้าสังเกตการณ์ หรือเปลี่ยนไปใช้ IP ใหม่ทันที
1. อย่าเพิ่งด่วนสรุปจาก Abuse Confidence Score เพียงอย่างเดียว
Abuse Confidence Score มีระดับคะแนนตั้งแต่ 0 ถึง 100 ซึ่งแสดงถึง "ระดับความมั่นใจ (Confidence Level)" ของระบบ AbuseIPDB ว่า IP ดังกล่าวมีพฤติกรรมที่เป็นอันตรายจริง โดยอิงจากประวัติการรายงานของผู้ใช้ คะแนน 100 หมายถึงระบบมีความมั่นใจสูงมากว่าเป็น IP ที่มีพฤติกรรมไม่พึงประสงค์ ส่วนคะแนน 0 หมายถึงยังไม่มีหลักฐานหรือข้อมูลเพียงพอที่จะบ่งชี้ว่าเป็นอันตรายในขณะนี้
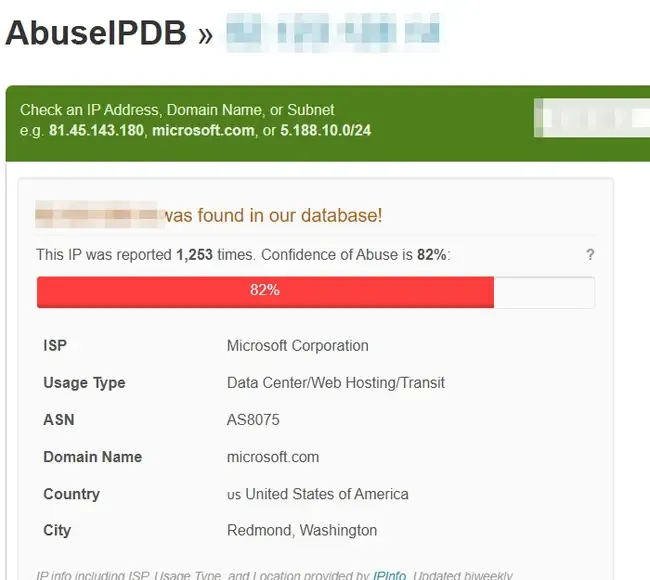
คะแนนนี้ไม่ใช่ "อัตราความปลอดภัยของ IP" และไม่สามารถนำไปเทียบเคียงโดยตรงกับเกณฑ์การประเมินความเสี่ยงของแพลตฟอร์มอย่าง Facebook, Amazon, TikTok, Shopee หรือ Lazada ได้ เนื่องจากแต่ละเว็บไซต์ต่างมีระบบฐานข้อมูลและการตรวจจับความเสี่ยงภายในของตนเอง AbuseIPDB จึงเป็นเพียงตัวแทนของระบบบันทึกและให้คะแนนตามรายงานของผู้ใช้บนแพลตฟอร์มของตนเท่านั้น
นอกจากนี้ คะแนนดังกล่าวไม่ได้คำนวณจากการบวกจำนวนครั้งที่ถูกรายงานเข้าไปตรง ๆ ข้อมูลจาก FAQ อย่างเป็นทางการของ AbuseIPDB ระบุว่า การคำนวณคะแนนจะพิจารณาทั้งเนื้อหาของรายงานและความสดใหม่ของข้อมูล ค่าพื้นฐานจะอิงตามจำนวนผู้รายงานที่ไม่ซ้ำกัน (Unique Reporters) โดยน้ำหนักของรายงานเก่าจะทยอยลดลงตามกาลเวลา และระบบจะประมวลผลคะแนนใหม่ทุกวัน ผู้รายงานรายเดียวจึงไม่สามารถส่งรายงานซ้ำ ๆ เพื่อปั่นคะแนนให้สูงขึ้นได้
ด้วยเหตุนี้ เกณฑ์ที่มักแชร์กันทั่วไปอย่าง "0—20 ปลอดภัย, 20—50 ปานกลาง, 50 ขึ้นไปอันตราย" จึงไม่เหมาะสำหรับนำมาใช้เป็นเกณฑ์ตัดสินใจคัดกรอง Proxy IP โดยตรง แม้ว่า Blacklist API ของ AbuseIPDB จะมีการตั้งค่าเกณฑ์ความมั่นใจขั้นต่ำสำหรับการบล็อกการเชื่อมต่อเครือข่ายก็ตาม แต่นั่นเป็นกรณีการใช้งานเพื่อป้องกันการโจมตีทางไซเบอร์ ไม่ใช่มาตรฐานตายตัวว่า "Proxy IP ที่เกินกี่คะแนนจะต้องถูกคัดทิ้งทันที"
ดังนั้น หากพบว่า Score อยู่ในเกณฑ์ค่อนข้างสูง การเลื่อนลงไปตรวจสอบ Total Reports, จำนวนแหล่งที่มาอิสระ และเวลาที่ถูกรายงานครั้งล่าสุด จะให้ภาพรวมที่เป็นประโยชน์ต่อการประเมินมากกว่าการยึดติดกับตัวเลขเปอร์เซ็นต์เพียงอย่างเดียว
2. รายงานจำนวนมาก ให้ดูว่ามาจากผู้รายงานหลายรายจริงหรือไม่
Total Reports (รายงานทั้งหมด) และ Distinct Sources (แหล่งที่มาอิสระ) มักถูกเข้าใจสับสนว่าเป็นสิ่งเดียวกัน แต่ในทางเทคนิค ทั้งสองค่าตอบคำถามคนละประเด็นกัน
บนหน้าค้นหาสาธารณะของ AbuseIPDB จะแสดงทั้งจำนวนครั้งที่ IP ถูกรายงาน และจำนวน distinct sources ที่ส่งรายงาน ส่วนในระบบ API จะใช้ฟิลด์ totalReports และ numDistinctUsers ตามลำดับ โดยฟิลด์แรกหมายถึงจำนวนครั้งของรายงาน และฟิลด์หลังคือจำนวนผู้ส่งรายงานที่ไม่ซ้ำกัน สามารถตรวจสอบรายละเอียดเพิ่มเติมได้ที่ เอกสาร API ของ AbuseIPDB
หาก IP หนึ่งมีประวัติการรายงานจำนวนมาก แต่มาจากแหล่งที่มาอิสระเพียงไม่กี่ราย นั่นหมายความว่ารายงานเกือบทั้งหมดเกิดจากผู้รายงานกลุ่มเล็ก ๆ ซึ่งมีความหมายและระดับความเสี่ยงต่างจากกรณีที่ "ผู้ดูแลระบบจากหลายเครือข่ายต่างตรวจพบพฤติกรรมผิดปกติจาก IP นี้พร้อม ๆ กัน"
AbuseIPDB อนุญาตให้ผู้ใช้ส่งรายงานซ้ำสำหรับ IP เดิมได้หากยังคงพบความผิดปกติอย่างต่อเนื่อง แต่ก็มีกลไกจำกัดความถี่ บัญชีเดียวกันจะส่งรายงานซ้ำสำหรับ IP เดิมได้ทุก ๆ 15 นาที และหากส่งรายงานด้วยข้อความเดิมภายใน 24 ชั่วโมง ระบบจะไม่เพิ่มจำนวนนับรายงานใหม่ แต่จะเปลี่ยนเป็นการอัปเดตเวลาของรายงานเดิมแทน
เมื่อเห็นตัวเลข Total Reports สูง จึงไม่จำเป็นต้องรีบตัดสิทธิ์ IP นั้นทันที แนะนำให้ตรวจสอบจำนวนแหล่งที่มาอิสระควบคู่กันเสมอ
ในทางกลับกัน ก็ไม่ควรกำหนดกฎเกณฑ์ตายตัวเกินไป เช่น "หากเกิน 5 แหล่งต้องเลิกใช้ทันที" เนื่องจาก AbuseIPDB ไม่ได้กำหนดเกณฑ์มาตรฐานลักษณะนี้ไว้ สิ่งสำคัญคือการประเมินว่าแหล่งที่มาของรายงานกระจุกตัวผิดปกติหรือไม่ และสถานะนั้นมีการเปลี่ยนแปลงอย่างมีนัยสำคัญในช่วงที่ผ่านมาหรือไม่
3. เวลาที่เกิดการรายงาน มีผลต่อการตัดสินใจมากกว่าตัวเลขสะสม
ประวัติย้อนหลังของบาง IP อาจดูมีรายงานหนาแน่น แต่เมื่อเปิดดูตามเส้นเวลา (Timeline) จะพบว่ารายงานส่วนใหญ่เกิดขึ้นนานมากแล้ว
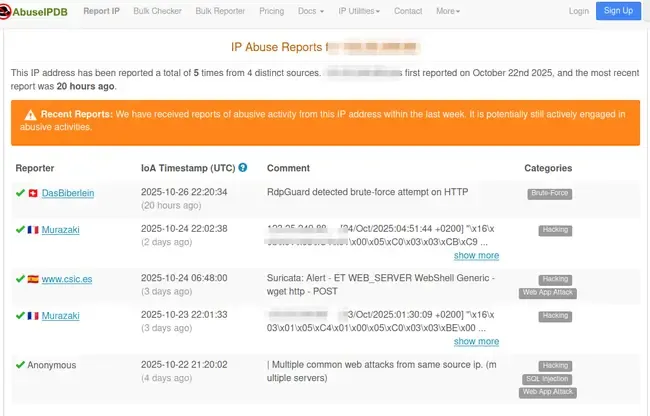
ในจุดนี้ "เวลาที่ถูกรายงานครั้งล่าสุด (Most Recent Report)" จึงกลายเป็นปัจจัยชี้ขาดที่สำคัญมาก
IP ที่เคยมีรายงานจำนวนมากเมื่อหลายปีก่อนและไม่มีรายงานเพิ่มขึ้นอีกเลย บ่งชี้ว่าเป็นเพียงประวัติการใช้งานในอดีต ในทางกลับกัน IP ที่มียอดสะสมไม่สูงนัก แต่เมื่อวานหรือวันนี้ยังคงมีรายงานใหม่จากแหล่งที่ไม่ซ้ำกันเข้ามาอย่างต่อเนื่อง ย่อมเป็นสัญญาณเตือนที่ต้องระมัดระวังและตรวจสอบอย่างละเอียดมากกว่า
ระบบคำนวณคะแนนของ AbuseIPDB เองก็ให้น้ำหนักกับความสดใหม่ของข้อมูล โดยรายงานเก่าจะมีผลต่อคะแนนลดลงเรื่อย ๆ บนหน้าค้นหาสาธารณะในปัจจุบันยังมีการระบุความแตกต่างอย่างชัดเจน หากมีรายงานเข้ามาในรอบสัปดาห์ที่ผ่านมา ระบบจะแจ้งเตือนว่ายังพบกิจกรรมการละเมิดล่าสุด แต่หากรายงานล่าสุดเกิดขึ้นนานแล้ว ระบบอาจแสดงข้อความว่า IP นี้ไม่มีกิจกรรมที่เข้าข่ายดังกล่าวมาเป็นเวลานาน
เมื่อพิจารณาตามไทม์ไลน์ มักจะพบรูปแบบข้อมูลหลัก ๆ ดังนี้:
รูปแบบที่ 1: มีรายงานใหม่เข้ามาอย่างต่อเนื่อง มีการบันทึกข้อมูลทุก 2-3 วันหรือเกือบทุกวัน และแหล่งที่มารายงานก็เพิ่มขึ้นเรื่อย ๆ กรณีนี้จำเป็นต้องตรวจสอบหมวดหมู่พฤติกรรม (Categories) อย่างใกล้ชิด
รูปแบบที่ 2: มีรายงานกระจุกตัวเฉพาะช่วงเวลาหนึ่งแล้วหยุดไป แสดงให้เห็นว่า IP นี้เคยถูกใช้ทำกิจกรรมที่มีปัญหาในช่วงเวลานั้น แต่ปัจจุบันยังอยู่ในสถานะเดิมหรือไม่ ต้องดูว่ามีรายงานต่อเนื่องหลังจากนั้นอีกหรือไม่
รูปแบบที่ 3: เป็นเพียงประวัติเก่าในอดีต มียอดรายงานเดิมพอสมควร แต่ไม่มีความเคลื่อนไหวใหม่มาเป็นเวลานาน IP ในกลุ่มนี้ไม่ควรถูกตัดสินว่าเป็น IP เสี่ยงสูงในปัจจุบันเพียงเพราะประวัติเก่า แต่ก็ไม่ควรมองข้ามบันทึกเหล่านั้นไปโดยสิ้นเชิง
สำหรับผู้ที่ใช้งาน AbuseIPDB API จำเป็นต้องให้ความสนใจกับพารามิเตอร์ maxAgeInDays เป็นพิเศษ
โดยปกติ Check API จะมีค่าเริ่มต้นในการค้นหาย้อนหลัง 30 วัน (สามารถปรับแต่งได้ตั้งแต่ 1 ถึง 365 วัน) ซึ่งค่า totalReports ที่ได้จะนับเฉพาะรายงานที่เกิดขึ้นภายในกรอบเวลาดังกล่าวเท่านั้น
กรอบเวลา 30 วันนี้เป็น ค่าเริ่มต้นเฉพาะของพารามิเตอร์ API จึงไม่ควรนำไปสับสนกับยอดรวมบนหน้าค้นหาสาธารณะ เพราะการกำหนดช่วงเวลาของ API ที่ต่างกัน ย่อมทำให้ตัวเลขสรุปรายงานที่แสดงผลแตกต่างกันออกไปด้วย
4. ไม่จำเป็นต้องจำทุก Category ให้ดูว่าพฤติกรรมที่ถูกรายงานคืออะไร
Total Reports บอกให้ทราบถึงปริมาณ แต่ Categories จะเป็นตัวบอกว่าผู้ดูแลระบบตรวจพบพฤติกรรมอะไรจาก IP นั้น
ปัจจุบัน AbuseIPDB มีการจัดแบ่งหมวดหมู่ 23 หมวดหมู่การรายงานอย่างเป็นทางการ โดยประเภทที่พบบ่อยในการตรวจสอบ Proxy IP มักประกอบด้วย:
- · Port Scan: การสแกนพอร์ตเครือข่ายที่เปิดอยู่ หรือค้นหาเซอร์วิสที่มีช่องโหว่ความปลอดภัย
- · Brute-Force / SSH: การพยายามสุ่มรหัสผ่านเข้าสู่ระบบอย่างต่อเนื่อง เช่น หน้าล็อกอินของเว็บไซต์, SSH, FTP หรือ RDP
- · Hacking / Web App Attack / SQL Injection: การโจมตีเว็บแอปพลิเคชัน การสแกนหาช่องโหว่ หรือการยิงคำสั่งอันตราย เช่น SQL Injection
- · Bad Web Bot: บอทหรือโปรแกรมดูดข้อมูล (Scraper) ที่ทำงานผิดปกติ ยิง Request ถี่เกินไป ไม่ปฏิบัติตาม robots.txt หรือปลอมแปลง User-Agent
- · Web Spam / Email Spam: การโพสต์สแปมบนเว็บไซต์ เว็บบอร์ด หรือการส่งสแปมอีเมล
- · DDoS Attack: การมีส่วนร่วมในการโจมตีเครือข่ายเพื่อปฏิเสธการให้บริการ (DDoS Attack)
- · Exploited Host: เครื่องเซิร์ฟเวอร์หรืออุปกรณ์ที่ถูกแฮก และถูกใช้เป็นฐานในการโจมตีต่อหรือฝังมัลแวร์
- · Open Proxy / VPN IP: หมวดหมู่นี้ระบุถึง Open Proxy (พร็อกซีสาธารณะ), ระบบส่งต่อ (Relay) หรือโหนดทางออกของ Tor ส่วน VPN IP เป็นหมวดหมู่ระบุเครือข่าย ซึ่งข้อมูลนี้ไม่สามารถใช้แทนการประเมินประวัติการละเมิดและเวลาได้โดยตรง
จึงไม่มีความจำเป็นต้องทำ "ตารางจัดลำดับความอันตราย" สำหรับทุกหมวดหมู่ สิ่งที่มีประโยชน์มากกว่าคือการวิเคราะห์ว่ารายงานที่เกิดขึ้นล่าสุดนั้นจัดอยู่ในประเภทใด
ตัวอย่างเช่น IP ที่เคยถูกรายงานเรื่อง Port Scan แบบประปรายในอดีต ย่อมมีความเสี่ยงต่างจาก IP ที่เพิ่งตรวจพบ Brute-Force, Web App Attack หรือ Exploited Host อย่างต่อเนื่องในรอบไม่กี่วันที่ผ่านมา
อีกหนึ่งฟิลด์ที่มักถูกตีความผิดพลาดคือ Usage Type
AbuseIPDB API อาจส่งคืนค่า เช่น Fixed Line ISP, Mobile ISP, Data Center/Web Hosting/Transit หรือ Commercial ซึ่งฟิลด์เหล่านี้เป็นเพียงการระบุโครงสร้างประเภทเครือข่ายของ IP เท่านั้น ไม่ได้เป็นตัวชี้วัดโดยตรงว่า "IP นี้เป็นอันตรายหรือไม่"
ประเภท Data Center ไม่ได้หมายความว่าจะต้องมีประวัติแย่เสมอไป และประเภท Fixed Line ISP ก็ไม่ได้การันตีว่าจะสะอาดเสมอไป หากคุณต้องการตรวจสอบคุณสมบัติ Residential (เน็ตบ้าน), ผู้ให้บริการโครงข่าย (ISP), องค์กร หรือหมายเลข ASN อย่างแม่นยำ แนะนำให้อ่านเพิ่มเติมได้ที่ วิธีตรวจสอบความสะอาดและคุณภาพของ Residential IP ซึ่งจะตรงจุดกว่าการคาดเดาจากฟิลด์ Usage Type บน AbuseIPDB
5. ได้รับ Residential IP มาใหม่ ทำไมถึงมีรายงานเก่าติดมาด้วย?
สถานการณ์นี้พบได้เป็นประจำในการใช้งาน Dynamic IP, Rotating Residential Proxy หรือระบบแชร์ทราฟฟิกขาออก
ระบบของ AbuseIPDB จัดเก็บและบันทึกข้อมูลโดยอิงจาก "หมายเลข IP" ซึ่งหนึ่งหมายเลข IP อาจถูกหมุนเวียนให้ผู้ใช้งานหลายรายใช้งานต่างช่วงเวลากัน ดังนั้น หากคุณเพิ่งได้รับ Residential IP มาในวันนี้ แล้วพบว่ามีรายงานการละเมิดตั้งแต่ปีก่อน นั่นไม่ได้หมายความว่าพฤติกรรมเหล่านั้นเกิดจากการกระทำของคุณ
อย่างไรก็ตาม แม้ว่าการละเมิดจะไม่ได้มาจากคุณ แต่ก็ไม่ได้หมายความว่าจะสามารถละเลยข้อมูลเหล่านั้นไปได้ทั้งหมด
แนวทางปฏิบัติที่แนะนำคือการตรวจสอบเวลาที่มีการรายงานครั้งล่าสุด หากรายงานครั้งสุดท้ายเกิดขึ้นนานมากแล้วและไม่มีรายงานใหม่เพิ่มขึ้น สามารถจัดเก็บข้อมูลนี้ไว้เป็นประวัติอ้างอิงและใช้งานต่อไปได้ แต่หากยังมีรายงานใหม่เกิดขึ้นอย่างต่อเนื่อง โดยเฉพาะจากหลายแหล่งที่มาอิสระ ควรตรวจสอบว่า Proxy ดังกล่าวเป็นระบบแชร์โหนดหรือไม่ หรือพิจารณาเปลี่ยน IP ใหม่เพื่อเปรียบเทียบ
หัวใจสำคัญของขั้นตอนนี้คือการประเมินว่า "ประวัติเดิมในอดีตส่งผลต่อความน่าเชื่อถือในปัจจุบันมากน้อยเพียงใด" ไม่ใช่การสืบหาว่าผู้ใช้งานคนใดในอดีตเป็นผู้ก่อเหตุ
6. AbuseIPDB, Fraud Score และ Spamhaus ข้อมูลไม่ตรงกัน ฝั่งไหนผิดพลาด?
กรณีที่ผลลัพธ์จากแต่ละเครื่องมือไม่ตรงกันถือเป็นเรื่องปกติอย่างยิ่ง
AbuseIPDB เน้นการรวบรวมรายงานการละเมิดจากผู้ใช้และผู้ดูแลระบบเครือข่าย ในขณะที่ระบบอย่าง IPQS หรือ Scamalytics ใช้โมเดลวิเคราะห์ความเสี่ยง (Risk Model) เฉพาะทาง ส่วน Spamhaus หรือ MXToolbox จะเน้นการตรวจสอบการติด Blacklist ด้านอีเมลและโดเมน เมื่อแต่ละแพลตฟอร์มใช้ชุดข้อมูลและวัตถุประสงค์ในการตรวจจับที่ต่างกัน การที่ระบบหนึ่งพบรายงานแต่อีกระบบหนึ่งแสดงสถานะปกติ จึงไม่ได้หมายความว่าระบบใดระบบหนึ่งทำงานผิดพลาด
| ชุดผลลัพธ์จาก AbuseIPDB | การตีความและความหมาย | ขั้นตอนการดำเนินการถัดไป |
|---|---|---|
| Score ต่ำ และไม่มีรายงานใหม่ในระยะนี้ | บน AbuseIPDB ยังไม่พบสัญญาณการละเมิดที่ผิดปกติในปัจจุบัน | สามารถใช้งานต่อได้ พร้อมตรวจสอบร่วมกับเกณฑ์อื่น ๆ |
| Score สูง แต่รายงานส่วนใหญ่เกิดขึ้นนานแล้ว | มีประวัติในอดีตค่อนข้างมาก สถานะปัจจุบันขึ้นอยู่กับว่าช่วงนี้มีรายงานใหม่หรือไม่ | ตรวจสอบเวลาของรายงานล่าสุด และดูผลคะแนนความน่าเชื่อถือจากเครื่องมืออื่น |
| Score ต่ำ แต่มีรายงานใหม่จากหลายแหล่งที่มาอิสระ | คะแนนยังไม่ถูกปรับขึ้นสูง แต่เริ่มมีสัญญาณความผิดปกติใหม่เข้ามา | ตรวจสอบหมวดหมู่ Categories ทันที พร้อมนำไปตรวจซ้ำกับเครื่องมืออื่น |
| Total Reports สูงมาก แต่มาจากแหล่งที่มาอิสระน้อยราย | รายงานส่วนใหญ่กระจุกตัวอยู่กับผู้รายงานกลุ่มเดิมเพียงไม่กี่ราย | ไม่ควรตัดสิทธิ์ IP นั้นทันทีโดยดูเพียงยอดรวมสะสม |
| มีรายงานใหม่เพิ่มขึ้นเรื่อย ๆ จากหลากหลายแหล่งที่มา | สัญญาณความผิดปกติในปัจจุบันมีความชัดเจนและต่อเนื่อง | แนะนำให้ระงับการใช้งานชั่วคราว หรือสลับเปลี่ยน IP เพื่อทดสอบเปรียบเทียบ |
| AbuseIPDB มีรายงาน แต่ Spamhaus ปกติ (ไม่ติดสถานะ) | ทั้งสองระบบตรวจจับข้อมูลคนละประเภทและมีเกณฑ์วัดต่างกัน | ดูช่วงเวลาและประเภทของรายงาน หากจำเป็นให้ตรวจสอบฐานข้อมูล DNSBL เพิ่มเติม |
| AbuseIPDB ปกติ แต่ Fraud Score ค่อนข้างสูง | โมเดลความเสี่ยงอื่นตรวจพบลักษณะพฤติกรรมหรือข้อมูลเครือข่ายที่น่าสงสัย | ตรวจสอบฟิลด์ความเสี่ยงเชิงลึกในระบบคำนวณ Fraud Score นั้น ๆ ต่อไป |
หากปัญหาหลักอยู่ที่คะแนนของระบบอย่าง IPQS หรือ Scamalytics แนะนำให้อ่านเพิ่มเติมได้ที่ วิธีวิเคราะห์ IP Fraud Score และการตีความฟิลด์ความเสี่ยง โดยไม่ควรนำ AbuseIPDB Score ไปเปรียบเทียบขนาดตัวเลขกับ Fraud Score โดยตรง
ในกรณีที่ Spamhaus หรือ MXToolbox ปรากฏสถานะ "Listed" สามารถศึกษาแนวทางแก้ไขได้ที่ วิธีอ่านผลและปลดล็อก IP เมื่อติด Blacklist เพื่อดูว่าติดบัญชีดำในฐานข้อมูลใด การที่ AbuseIPDB มีรายงานแต่ผล DNSBL ขึ้นสีเขียวผ่านทั้งหมด จึงไม่ใช่เรื่องผิดปกติแต่อย่างใด
เมื่อพบว่ารายงานล่าสุดเพิ่มขึ้นต่อเนื่อง มีแหล่งที่มาอิสระหลายราย และหมวดหมู่ Categories ชี้ชัดว่าเป็นพฤติกรรมที่เป็นอันตรายร้ายแรง ประกอบกับเครื่องมือตรวจสอบอื่น ๆ ก็แสดงผลผิดปกติเช่นกัน ควรระงับการใช้งาน IP ดังกล่าวทันที หรือเปลี่ยน IP ใหม่แล้วทดสอบใหม่อีกครั้ง
หากมีเพียงประวัติการรายงานเก่าในอดีต โดยไม่มีความเคลื่อนไหวใหม่ และผลจากเครื่องมืออื่นอยู่ในเกณฑ์ปกติ คุณสามารถใช้งานต่อไปเพื่อเฝ้าสังเกตการณ์ได้ โดยไม่จำเป็นต้องรีบเปลี่ยน IP ทันทีเพียงเพราะตัวเลขรายงานสะสมดูสูง
AbuseIPDB เป็นเพียงส่วนหนึ่งของกระบวนการตรวจสอบคุณภาพ IP อย่างครบวงจร หากคุณยังไม่ได้ตรวจสอบประเภทเครือข่าย, ค่า ASN, Fraud Score, ฐานข้อมูล Blacklist รวมถึงปัญหาข้อมูลรั่วไหลอย่าง WebRTC และ DNS Leak สามารถย้อนกลับไปดูขั้นตอนอย่างละเอียดได้ที่ ขั้นตอนการตรวจสอบความบริสุทธิ์ของ Proxy IP อย่างละเอียด เพื่อดำเนินการตรวจเช็กอย่างสมบูรณ์
7. คำถามที่พบบ่อย (FAQ)
เหตุใดจำนวน Total Reports บนหน้าเว็บ AbuseIPDB ถึงไม่เท่ากับข้อมูลใน API?
ให้ตรวจสอบพารามิเตอร์ maxAgeInDays ในคำขอ API เป็นลำดับแรก เนื่องจาก Check API มีค่าเริ่มต้นในการดึงข้อมูลย้อนหลังเพียง 30 วันล่าสุด (ปรับได้ตั้งแต่ 1—365 วัน) ทำให้ยอด totalReports ใน API เปลี่ยนแปลงไปตามช่วงเวลาที่กำหนด ขณะที่หน้าเว็บสาธารณะจะแสดงยอดสรุปตามเกณฑ์ของระบบหน้าเว็บ จึงไม่สามารถนำค่าเริ่มต้น 30 วันของ API ไปเทียบกับข้อมูลบนหน้าเว็บตรง ๆ ได้
distinct sources บนหน้าเว็บ และ numDistinctUsers ใน API แตกต่างกันอย่างไร?
บนหน้าเว็บไซต์สาธารณะจะใช้ชื่อว่า distinct sources ส่วนข้อมูลที่ส่งกลับมาจาก API จะใช้ชื่อฟิลด์ว่า numDistinctUsers ทั้งสองตัวแปรมีหน้าที่เหมือนกันคือช่วยแยกความแตกต่างระหว่าง "จำนวนครั้งที่ถูกรายงาน" ออกจาก "จำนวนผู้รายงานที่ไม่ซ้ำกัน" ในการจัดเก็บข้อมูล แนะนำให้อ้างอิงชื่อดั้งเดิมตามอินเทอร์เฟซที่ใช้งานเพื่อป้องกันความสับสนกับ Total Reports
ทำไมตรวจสอบ IP เดิมในอีกไม่กี่วันถัดมา ค่า Abuse Confidence Score ถึงเปลี่ยนไป?
เนื่องจาก Abuse Confidence Score ไม่ใช่ค่าคงที่ตายตัว AbuseIPDB จะพิจารณาอายุของรายงาน โดยรายงานเก่าจะมีค่าน้ำหนักลดลงตามเวลา และระบบจะทำการคำนวณคะแนนใหม่ในทุก ๆ วัน หากในระหว่างนั้นมีรายงานใหม่จากแหล่งที่มาอิสระเพิ่มเข้ามา คะแนนก็สามารถปรับเปลี่ยนไปตามข้อมูลล่าสุดได้เสมอ
หาก IP ถูกรายงานผิดพลาด สามารถยื่นเรื่องให้ AbuseIPDB แก้ไขได้หรือไม่?
ในหน้าแสดงรายละเอียด IP ของ AbuseIPDB จะมีปุ่มสำหรับ Request Takedown ให้บริการ หากคุณมั่นใจว่า IP ได้รับรายงานที่คลาดเคลื่อน สามารถส่งคำร้องเพื่อขอให้ทีมงานตรวจสอบและพิจารณาลบรายงานได้ อย่างไรก็ดี ขั้นตอนนี้เป็นการยื่นคำขอเพื่อเข้าสู่กระบวนการพิจารณาตรวจสอบ ซึ่งไม่ได้การันตีว่ารายงานจะถูกลบออกในทุกกรณี
8. ใช้งาน BitBrowser ร่วมกับ Proxy IP แยกสภาพแวดล้อมเบราว์เซอร์อย่างเป็นอิสระ จัดการง่าย ปลอดภัยกว่า
การใช้ Proxy IP ช่วยจัดการเส้นทางการเชื่อมต่อเครือข่ายขาออก แต่ในการเข้าใช้งานบัญชีธุรกิจจริง แพลตฟอร์มยังตรวจสอบข้อมูลสภาพแวดล้อมของอุปกรณ์ เช่น Cookies, Local Storage และลายนิ้วมือเบราว์เซอร์ (Browser Fingerprint) หากใช้งานหลาย Proxy และหลายบัญชีสลับไปมาบนเบราว์เซอร์ทั่วไป แม้ IP จะเปลี่ยนไปเรื่อย ๆ แต่สภาพแวดล้อมของเบราว์เซอร์จะปะปนกัน จนเกิดความเชื่อมโยงของข้อมูลและนำไปสู่การถูกระงับบัญชีได้ง่าย
BitBrowser (เบราว์เซอร์ป้องกันการตรวจจับลายนิ้วมือ) ช่วยให้คุณสามารถสร้างหน้าต่างเบราว์เซอร์แยกอิสระสำหรับแต่ละ Proxy ได้ โดยแต่ละโปรไฟล์จะถูกกำหนดค่า Proxy IP แยกเฉพาะ พร้อมทั้งจัดเก็บ Cookies ข้อมูลแคช และประวัติการท่องเว็บแยกขาดจากกันโดยสิ้นเชิง สำหรับผู้ที่ต้องบริหารจัดการหลาย Proxy หรือดูแลหลายบัญชีธุรกิจในระยะยาว การจับคู่ระหว่าง "โปรไฟล์เบราว์เซอร์แยกอิสระ + Proxy IP เฉพาะ" จะช่วยรักษาความสม่ำเสมอของสภาพแวดล้อมการใช้งานได้อย่างยอดเยี่ยม ลดความเสี่ยงจากการเชื่อมโยงบัญชี (Account Association) ได้อย่างมีประสิทธิภาพ
การใช้ AbuseIPDB, Fraud Score และการตรวจสอบ Blacklist เป็นการประเมินว่า "คุณภาพของ IP นั้นเป็นอย่างไร" จากนั้นเมื่อนำ Proxy ที่ผ่านการคัดกรองมาผูกเข้ากับโปรไฟล์ของ BitBrowser แต่ละหน้าต่าง จะช่วยให้การปฏิบัติงาน การตรวจสอบย้อนหลัง และการบริหารจัดการบัญชีทำได้อย่างเป็นระบบและสะดวกยิ่งขึ้น ซึ่งการทำงานร่วมกันทั้งสองส่วนนี้ให้ความปลอดภัยและเสถียรภาพมากกว่าการพึ่งพาคะแนนตรวจสอบ IP เพียงมิติเดียว

 การจัดการหลายบัญชี
 ป้องกันการเชื่อมโยงบัญชี
 การจัดการพนักงานหลายคน