2026.09.29 06:30
 BitBrowser
เมื่อตรวจสอบ IP Blacklist อย่าเพิ่งตกใจหรือนับเพียงจำนวนแถบสีแดงที่ปรากฏบนหน้าจอ สิ่งสำคัญยิ่งกว่าคือการดูว่า IP ของคุณติดอยู่ในบัญชีรายชื่อใด เนื่องจากฐานข้อมูลของ Spamhaus ไม่ว่าจะเป็น SBL, XBL, PBL หรือ CSS ต่างบันทึกปัญหาคนละประเภทกันอย่างสิ้นเชิง
หนึ่งในรายการที่มักถูกเข้าใจผิดบ่อยที่สุดคือ PBL เป็นเรื่องปกติมากที่บรอดแบนด์บ้าน (Home Broadband), Dynamic IP หรือที่อยู่ IP ของผู้ใช้งานทั่วไป (End-user IP) จะปรากฏอยู่ใน PBL บัญชีนี้มีไว้เพื่อกำหนดนโยบายการส่งอีเมล (Outbound Email Policy) เท่านั้น จึงไม่สามารถใช้เป็นหลักฐานสรุปว่า IP ดังกล่าวมีประวัติพฤติกรรมที่ไม่ประสงค์ดี ดังนั้น เมื่อได้ผลการตรวจสอบ ควรตรวจสอบชื่อและวัตถุประสงค์ของบัญชีนั้นให้ชัดเจนก่อน แล้วจึงนำไปประเมินร่วมกับค่าความน่าเชื่อถืออื่น ๆ เพื่อพิจารณาว่าจะใช้งานต่อ ส่งตรวจสอบซ้ำ หรือเปลี่ยน IP ใหม่
1. ตรวจสอบผล IP Blacklist ต้องเริ่มดูจากจุดไหน?
เครื่องมืออย่าง MXToolbox จะทำการสแกนฐานข้อมูล DNSBL/RBL จำนวนมากพร้อมกัน จึงเป็นเรื่องปกติที่รายงานจะมีรายการผลลัพธ์แสดงขึ้นมาหลายสิบหรือนับร้อยรายการ เครื่องมือ Blacklist Check ของระบบจะคัดกรอง DNS-based email blacklists อย่างครอบคลุม ทำให้หน้าแสดงผลมีทั้งรายการปกติจำนวนมากควบคู่ไปกับรายการผิดปกติเพียงไม่กี่รายการ
ประเด็นสำคัญคือ บัญชีรายชื่อเหล่านี้ไม่ได้ทำงานเป็นระบบประเมินคะแนนความน่าเชื่อถือของ IP (IP Reputation Score) แบบรวมศูนย์ บางรายการเน้นบันทึกแหล่งที่มาของอีเมลสแปม บางรายการตรวจจับอุปกรณ์ที่ถูกเจาะระบบ (Compromised Devices) และบางรายการเป็นเพียงการระบุนโยบายการส่งเมลเท่านั้น ดังนั้น แม้ผลลัพธ์จะแสดงสถานะเป็น Listed เหมือนกัน แต่ความหมายในทางปฏิบัติอาจแตกต่างกันโดยสิ้นเชิง
ดังนั้น เมื่อเห็นการแจ้งเตือนสีแดงหนึ่งหรือสองจุด ให้ตรวจสอบชื่อเฉพาะของบัญชีนั้นก่อน ตัวอย่างเช่น ในระบบของ Spamhaus เอง:
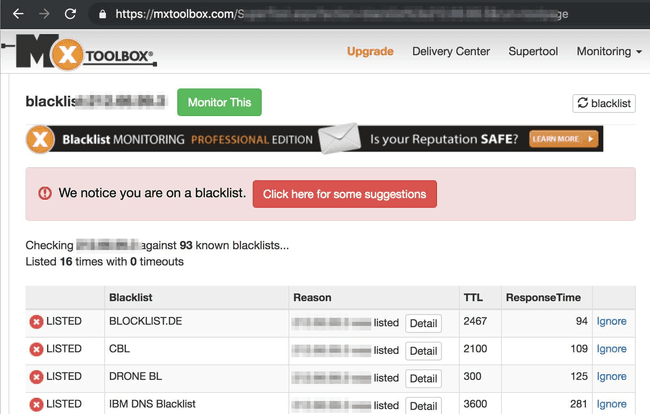
- · หากติด PBL Listed: อาจเป็นเพียงข้อกำหนดเชิงนโยบายการส่งเมลของ Subnet นั้น
- · หากติด XBL Listed: บ่งชี้ว่า IP มีสัญญาณของการถูกเจาะระบบ ติดมัลแวร์ หรือถูกบุคคลที่สามใช้เป็นฐานก่อกวน
- · หากติด SBL Listed: จัดเป็นแหล่งส่งอีเมลสแปมหรือเครือข่ายที่เกี่ยวข้องโดยตรง ซึ่งจำเป็นต้องเข้าดูรายละเอียดการติดลิสต์อย่างละเอียด
การตัดสินคุณภาพ IP เพียงแค่นับจำนวนสีแดงที่แสดงผลจะทำให้เกิดความสับสนระหว่างปัญหาคนละประเภท กฎเกณฑ์ที่ตั้งขึ้นมาลอย ๆ เช่น “ติดรายการเดียวไม่เป็นไร แต่เกินสามรายการต้องเปลี่ยนทันที” จึงไม่มีความแม่นยำและไม่สามารถใช้อ้างอิงในทางเทคนิคได้จริง
2. Listed, Not Listed และ Query Failed แตกต่างกันอย่างไร?
Listed หมายความว่า IP ปัจจุบันปรากฏอยู่ในบัญชีรายชื่อนั้น ๆ อย่างเจาะจง ส่วนความหมายว่ามีความเสี่ยงระดับใด จำเป็นต้องตรวจสอบวัตถุประสงค์ของบัญชีนั้นต่อไป
Not Listed หมายถึงกระบวนการ Query ข้อมูลเสร็จสมบูรณ์ตามปกติ และไม่มีประวัติ IP ในบัญชีนั้น เครื่องมือออนไลน์แต่ละรายอาจใช้คำบนอินเทอร์เฟซต่างกัน เช่น Clean, OK หรือคำอื่น ๆ จึงไม่จำเป็นต้องยึดติดกับคำศัพท์ แต่หัวใจสำคัญคือต้องแยกให้ออกระหว่าง “ตรวจสอบสำเร็จแล้วไม่พบประวัติ” กับ “การสแกนไม่สำเร็จตั้งแต่ต้น”
ภาวะ DNS Timeout, ข้อผิดพลาดในการ Resolve หรือการถูกจำกัดสิทธิ์การเข้าถึง ไม่ควรถูกจัดเป็น Not Listed โดยเด็ดขาด Spamhaus มีข้อกำหนดที่ชัดเจนเกี่ยวกับการสแกน DNSBL การสแกนผ่าน Public/Open DNS Resolver บางแห่งอาจได้รับรหัสข้อผิดพลาดกลับมา (เช่น 127.255.255.254) ซึ่งหมายถึงช่องทางการ Query ไม่ถูกต้อง ไม่ได้แปลว่า IP นั้นติดแบล็กลิสต์ หากต้องการตรวจสอบสถานะเหล่านี้ สามารถดูรายละเอียดได้โดยตรงที่ ข้อกำหนดการ Query บน Spamhaus DNSBL
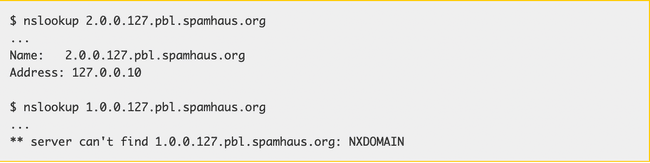
เมื่อระบบของ Spamhaus ทำการสแกน IP ปกติที่ไม่มีประวัติติดลิสต์ ผลตอบรับที่ได้จะเป็น NXDOMAIN สำหรับรหัสตอบกลับมาตรฐาน (Return Codes) ทั่วไป มีดังนี้:
- ·
127.0.0.2: SBL - ·
127.0.0.3: CSS - ·
127.0.0.4: XBL - ·
127.0.0.10 / 127.0.0.11: PBL
แม้ว่าช่วง 127.0.0.5–7 จะสำรองไว้สำหรับ XBL แต่ปัจจุบันยังไม่ได้เปิดใช้งาน ดังนั้นเมื่อเห็นข้อความว่า “ไม่พบผลลัพธ์” ควรยืนยันให้ชัดเจนว่าเป็นสถานะ Not Listed ตามปกติ หรือเกิดจากความล้มเหลวในขั้นตอนการ Query
3. วิธีจำแนก SBL, XBL, PBL, CSS และ ZEN ของ Spamhaus
Spamhaus เป็นชื่อที่พบบ่อยที่สุดในรายงานการตรวจสอบ IP Blacklist ชื่อย่อที่ดูคล้ายกันเหล่านี้มีจุดประสงค์หลักที่แตกต่างกันอย่างสิ้นเชิง ไม่จำเป็นต้องมองแต่ละรายชื่อเป็นเครื่องมือตรวจสอบที่แยกขาดจากกัน แต่ต้องเข้าใจว่าแต่ละรายการถูกออกแบบมาเพื่อบันทึกข้อมูลด้านใด
1. SBL: Spamhaus Blocklist
SBL บันทึกแหล่งกำเนิดสแปมและเครือข่ายที่เกี่ยวข้องตามการตรวจจับของ Spamhaus ซึ่งรวมถึงแหล่งส่งอีเมลสแปมโดยตรง, ขบวนการ Spam Operations ตลอดจนโครงสร้างพื้นฐานเครือข่ายที่เอื้อต่อกิจกรรมดังกล่าว ในระบบ Spamhaus DNSBL รหัส 127.0.0.2 จะสอดคล้องกับ SBL
หากพบสถานะ SBL Listed แนะนำให้ตรวจสอบสาเหตุและประวัติเฉพาะที่ Spamhaus ระบุไว้อย่างละเอียด และไม่ควรเพิกเฉยหรือจัดการแบบเดียวกับ PBL
2. XBL: Exploits Blocklist
XBL มุ่งเน้นไปที่ความปลอดภัยของอุปกรณ์และระบบเครือข่าย โดยบันทึกที่อยู่ IPv4 และ IPv6 ที่มีสัญญาณของการถูกละเมิดความปลอดภัย (Compromised) เช่น อุปกรณ์ติดมัลแวร์ มีช่องโหว่ความปลอดภัย ถูกบุคคลภายนอกนำไปใช้เป็นพร็อกซีผิดกฎหมาย หรือมีส่วนร่วมในการโจมตีแบบ Brute-force
ในผลตอบกลับ DNS ปัจจุบัน รหัส 127.0.0.4 จะตรงกับ XBL ดังนั้น XBL Listed จึงไม่ได้แปลว่า “IP ส่งสแปม” เพียงอย่างเดียว แต่เป็นสัญญาณเตือนว่า IP ดังกล่าวมีประวัติด้านความปลอดภัยหรือการถูกละเมิดใช้งานเมื่อเร็ว ๆ นี้
3. PBL: Policy Blocklist
PBL เป็นรายการที่มักตีความผิดพลาดมากที่สุด รายการนี้บันทึกช่วง IP ที่ไม่ควรส่งอีเมลโดยตรงไปยัง Mail Server บนอินเทอร์เน็ตตามนโยบายเครือข่าย เช่น เน็ตบ้านบรอดแบนด์, Dynamic IP และเครือข่ายของผู้ใช้งานปลายทาง (End-user Networks) ทั่วไป จึงพบ IP เหล่านี้ใน PBL ได้เป็นเรื่องปกติ
Spamhaus ใช้รหัส 127.0.0.10 และ 127.0.0.11 สำหรับ PBL ซึ่งเป็นส่วนที่ดูแลโดยผู้ให้บริการอินเทอร์เน็ต (ISP) และ Spamhaus ตามลำดับ
ข้อแตกต่างที่สำคัญที่สุดระหว่าง PBL กับ SBL/XBL คือ: การมีชื่ออยู่ใน PBL ไม่สามารถใช้เป็นข้อพิสูจน์ว่า IP นั้นเคยทำกิจกรรมที่ไม่พึงประสงค์หรือเป็นอันตราย
4. CSS: Combined Spam Sources
CSS เน้นระบุแหล่งส่งอีเมลที่มีชื่อเสียงต่ำ (Low Reputation) อาจเกี่ยวข้องกับการส่งอีเมลที่ไม่พึงประสงค์ (Unsolicited Email), การบริหารจัดการรายชื่อผู้รับที่ไม่ได้มาตรฐาน ตลอดจนการลักลอบส่งอีเมลหลังจากบัญชี, CMS หรือเซิร์ฟเวอร์ถูกแฮก รวมถึงครอบคลุมเทคนิค Snowshoe Spam ด้วย
รหัสตอบกลับปัจจุบันคือ 127.0.0.3 แม้ CSS จะเป็นชุดข้อมูลเฉพาะ แต่ในระดับการสแกนผ่าน DNS จะถูกจัดรวมอยู่ในโซนตรวจสอบร่วมของ Spamhaus จึงไม่จำเป็นต้องมองว่าเป็นระบบแยกต่างหาก
5. ZEN: โซนตรวจสอบแบบรวมศูนย์
เครื่องมือตรวจสอบหลายตัวจะแสดงผลเป็น Spamhaus ZEN โดยตรง ซึ่ง ZEN ไม่ใช่ประเภทความเสี่ยงใหม่ แต่เป็นศูนย์รวมการสแกนหลาย DNSBL ของ Spamhaus พร้อมกัน โดยผสานข้อมูลหลักจาก SBL, CSS, XBL และ PBL เข้าด้วยกัน
ดังนั้น เมื่อเห็นสถานะ ZEN Listed จะยังสรุปไม่ได้ในทันที คุณต้องตรวจสอบต่อว่าการติดลิสต์นั้นมาจาก SBL, CSS, XBL หรือ PBL กันแน่ เมื่อระบุชื่อรายการที่แท้จริงได้แล้ว ผลลัพธ์จึงจะมีนัยสำคัญในการนำไปวิเคราะห์
4. ทำไม PBL Listed จึงไม่ได้แปลว่า “IP อันตราย”?
สมมติว่าคุณกำลังตรวจสอบ Residential Proxy แล้ว MXToolbox แจ้งเตือนว่าติด Spamhaus PBL Listed หากตัดสินทันทีว่า IP มี “ประวัติเสีย” เพียงเพราะเห็นเครื่องหมายสีแดง นั่นแสดงว่าคุณกำลังนำ PBL ไปใช้งานผิดบริบท
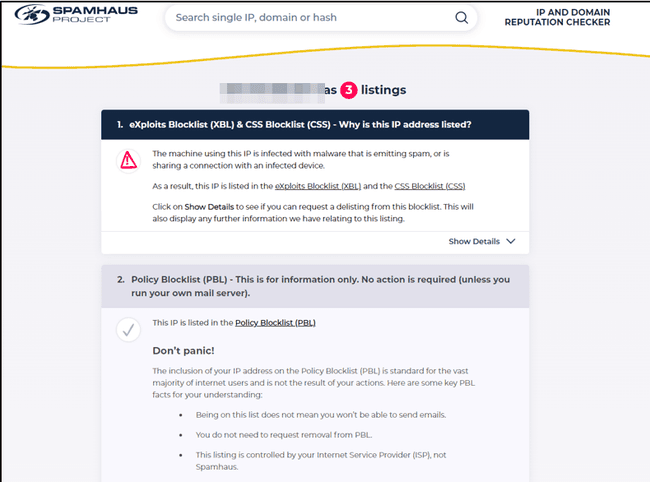
ตามคำนิยามอย่างเป็นทางการของ Spamhaus Policy Blocklist การติด PBL ไม่ได้เกิดจากพฤติกรรมของผู้ใช้ปลายทาง แต่เป็นรายการที่ระบุว่าช่วง IP นั้นไม่ควรส่งอีเมลตรงไปยัง Mail Exchange (MX) ของบุคคลภายนอก ซึ่งส่วนใหญ่เป็น IP บรอดแบนด์หรือ Dial-up ที่ ISP จัดสรรให้ผู้ใช้ตามบ้าน
นอกจากนี้ PBL ไม่ควรถูกนำมาใช้ประเมินความน่าเชื่อถือของผู้เข้าชมเว็บไซต์ทั่วไป กล่าวคือ หน้าที่หลักของมันคือการจัดการนโยบายระบบอีเมล ไม่ใช่การให้คะแนนความน่าเชื่อถือกลางสำหรับการท่องเว็บหรือการใช้พร็อกซีที่อยู่อาศัย
ดังนั้น หาก Residential Proxy ของคุณมีเพียงเงื่อนไขต่อไปนี้:
- · ติดสถานะ PBL Listed
- · ไม่มีประวัติใน SBL และ XBL
- · การตรวจสอบความเสี่ยงด้านอื่น ๆ ไม่พบสิ่งผิดปกติ
ก็ไม่มีเหตุผลจำเป็นต้องด่วนสรุปว่า IP นั้นเป็น “IP ที่ไม่สะอาด” เพียงเพราะติด PBL
หากสิ่งที่ต้องการยืนยันจริง ๆ คือ พร็อกซีนี้เป็นเครือข่าย Residential จริงหรือไม่ ค่า ISP, ASN และคุณลักษณะ Residential สอดคล้องกันหรือไม่ คุณสามารถศึกษาต่อได้ที่คู่มือ วิธีตรวจสอบความสะอาดและความน่าเชื่อถือของ Residential IP ซึ่งประเด็นนี้จัดอยู่ในการตรวจสอบอัตลักษณ์เครือข่าย (Network Identity) ไม่ใช่ปัญหาของ PBL
5. เมื่อ MXToolbox ขึ้นแจ้งเตือนสีแดงในบัญชีใดบัญชีหนึ่ง ควรทำอย่างไร?
ข้อดีของ MXToolbox คือความสามารถในการแสดงผล DNSBL ได้มหาศาลในการค้นหาครั้งเดียว แต่ข้อเสียคือข้อมูลมีมากเกินไป การพบจุดสีแดงเพียงหนึ่งจุดท่ามกลางรายการสีเขียวจำนวนมาก มักทำให้ผู้ใช้ตีความความเสี่ยงเกินจริง
หากพบกรณีดังกล่าว ให้ตรวจสอบตามลำดับขั้นตอนดังนี้:
- 1. ระบุชื่อบัญชีรายการที่ขึ้นสถานะ Listing ให้ชัดเจน
- 2. ตรวจสอบว่าใครหรือองค์กรใดเป็นผู้ดูแลบัญชีรายชื่อนั้น
- 3. ทำความเข้าใจว่าบัญชีนั้นบันทึกพฤติกรรมประเภทใดเป็นหลัก
- 4. หากจำเป็น ให้เข้าไปอ่านบันทึกและเหตุผลอย่างละเอียดจากผู้ให้บริการบัญชีนั้น
- 5. ประเมินร่วมกับข้อมูลความน่าเชื่อถืออื่น ๆ เพื่อตัดสินใจว่าจะดำเนินการต่อไปอย่างไร
ไม่จำเป็นต้องมาจัดลำดับขั้นบัญชีดำว่าเป็นระดับ 1, ระดับ 2 หรือระดับ 3 สิ่งที่มีประโยชน์ที่สุดคือการตอบคำถามสองข้อนี้ให้ได้: บัญชีนี้บันทึกเรื่องอะไร และมันเกี่ยวข้องกับลักษณะการใช้งานปัจจุบันของคุณหรือไม่
การใช้งาน Public DNSBL ที่แพร่หลายและมีเสถียรภาพที่สุดยังคงเป็นระบบคัดกรองอีเมล โดยเฉพาะอย่างยิ่ง PBL ที่มีขอบเขตการใช้งานชัดเจนบนโพรโทคอล SMTP ดังนั้น การนำผล DNSBL มาแปลงเป็นระดับความเสี่ยง (Risk Score) บนเว็บไซต์ทั่วไป แพลตฟอร์มโซเชียลมีเดีย หรือระบบ E-commerce จึงไม่มีความเกี่ยวข้องกันโดยตรง
ดังนั้น การพบจุดสีแดงหนึ่งจุดบน MXToolbox ไม่ได้แปลว่า IP นั้นใช้การไม่ได้ แต่ก็ไม่ควรมองข้ามทุกรายการแบบเหมารวม การดูวัตถุประสงค์ของบัญชีควบคู่ไปกับการตรวจหาสัญญาณความเสี่ยงอื่น ๆ ย่อมให้ผลลัพธ์ที่แม่นยำกว่าการนับเครื่องหมายกากบาทสีแดง
หากผลลัพธ์ของ Spamhaus ไม่แสดงตามปกติ ไม่จำเป็นต้องรีบเปิด Command Line มาไล่ตรวจสอบเชิงลึก ผู้ใช้ที่มีความรู้ด้าน DNS สามารถตรวจสอบผ่านรูปแบบคำสั่ง ZEN Query ของ Spamhaus ได้ ส่วนผู้ใช้งานทั่วไป เพียงยืนยันว่าการ Query สำเร็จหรือไม่ และผลที่เห็นเป็น Listing ที่ถูกต้องหรือไม่ก็เพียงพอแล้ว
6. วิธีวิเคราะห์เมื่อผลการตรวจสอบ Blacklist ขัดแย้งกัน
การที่ฐานข้อมูลต่าง ๆ ให้ผลลัพธ์ไม่ตรงกันถือเป็นเรื่องปกติอย่างยิ่ง เพราะแต่ละฐานข้อมูลไม่ได้ตรวจวัดเรื่องเดียวกันตั้งแต่แรก
| รูปแบบผลการตรวจสอบ | ความหมายในทางปฏิบัติ | ขั้นตอนการดำเนินการถัดไป |
|---|---|---|
| บัญชีหลักส่วนใหญ่แสดง Not Listed ทั้งหมด | DNSBL ที่สแกนในครั้งนี้ไม่พบประวัติการติดลิสต์ใด ๆ | หากมิติอื่น ๆ ไม่มีสิ่งผิดปกติ สามารถใช้งานต่อพร้อมเฝ้าสังเกตได้ |
| ติดเฉพาะสถานะ PBL Listed | มักเป็นเพียงนโยบายการส่งอีเมล ไม่ได้บ่งชี้ว่ามีประวัติพฤติกรรมไม่ดี | ยืนยันว่าเป็น PBL จริง; สำหรับงานที่ไม่เกี่ยวกับอีเมล ไม่ควรตัด IP ทิ้งเพียงเพราะรายการนี้ |
| ติดสถานะ SBL, XBL หรือ CSS Listed | พบสัญญาณเกี่ยวกับสแปม อุปกรณ์ถูกแฮก หรือชื่อเสียงการส่งเมลต่ำ | ตรวจสอบบันทึกเฉพาะของ Spamhaus และนำไปประเมินร่วมกับแหล่งข้อมูลความเสี่ยงอิสระอื่น ๆ |
| ติด Listed พร้อมกันในหลายบัญชีที่มีวัตถุประสงค์ชัดเจน | หลายแหล่งข้อมูลพบความผิดปกติที่สอดคล้องกัน | ตรวจสอบว่าบันทึกยังคงมีผลอยู่หรือไม่ หากพบความผิดปกติจริงควรให้ความสำคัญกับการแก้ไขหรือเปลี่ยนใหม่เป็นลำดับแรก |
| Spamhaus ปกติ แต่ MXToolbox ในบัญชีอื่นติด Listed | แต่ละ DNSBL มีเกณฑ์การตรวจและแหล่งข้อมูลที่แตกต่างกัน | ตรวจสอบบัญชีที่ติดโดยเฉพาะ ไม่สามารถใช้ผลของ Spamhaus มาทดแทนผลทั้งหมดได้ |
| แบล็กลิสต์ปกติทั้งหมด แต่ Fraud Score ค่อนข้างสูง | การไม่ติด DNSBL ไม่ได้รับประกันว่าคะแนนความเสี่ยงจะต่ำเสมอไป | ตรวจสอบรายละเอียดของ Fraud Score และฟิลด์ประเมินความเสี่ยงผิดปกติเพิ่มเติม |
| แบล็กลิสต์ปกติทั้งหมด แต่ AbuseIPDB มีรายงานล่าสุด | DNSBL กับระบบรายงานพฤติกรรมไม่เหมาะสม (Abuse Reports) เป็นข้อมูลคนละชุดกัน | ตรวจสอบช่วงเวลา ประเภทของรายงาน และระดับกิจกรรมที่มีการแจ้งเตือนล่าสุด |
กรณีที่แบล็กลิสต์สะอาดหมดแต่คะแนน Fraud Score สูงนั้น ไม่ได้ถือเป็นเรื่องขัดแย้งแต่อย่างใด DNSBL ตอบโจทย์เพียงว่า IP ถูกจัดอยู่ในบัญชีดำหรือไม่ ส่วนบริการอย่าง IPQS หรือ Scamalytics คำนวณความเสี่ยงตามโมเดลและฐานข้อมูลเฉพาะของตนเอง ผลลัพธ์ทั้งสองฝั่งจึงไม่จำเป็นต้องสอดคล้องกันเสมอไป
หากประเด็นเปลี่ยนไปสู่ข้อสงสัยว่าเหตุใด Fraud Score จึงสูง หรือควรตีความสถานะ Recent Abuse และ Bot Status อย่างไร คุณสามารถศึกษาเพิ่มเติมได้จาก วิธีดูและวิเคราะห์คะแนนความเสี่ยง IP (IP Fraud Score) โดยไม่จำเป็นต้องวนเวียนอยู่กับจำนวนแบล็กลิสต์เพียงอย่างเดียว
AbuseIPDB ก็เป็นชุดข้อมูลแยกเฉพาะเช่นกัน แม้ Spamhaus จะไม่พบบันทึก แต่ใน AbuseIPDB อาจมีการรายงานล่าสุด ซึ่งทั้งสองกรณีสามารถเกิดขึ้นพร้อมกันได้ การตรวจสอบวันเวลา ความถี่ และประเภทของการรายงาน จะช่วยให้ประเมินสถานการณ์บนหน้ารายงานการละเมิดได้อย่างแม่นยำยิ่งขึ้น
7. ควรใช้งานต่อ ส่งตรวจสอบ หรือเปลี่ยน IP ใหม่เมื่อใด?
เมื่อพบสถานะ Listed ให้ระบุบัญชีและสาเหตุของการบันทึกให้ชัดเจนก่อนตัดสินใจดำเนินการในขั้นต่อไป
หากติดเฉพาะ PBL และ IP นั้นไม่ได้ใช้สำหรับส่งอีเมลโดยตรง โดยทั่วไปแล้วไม่มีความจำเป็นต้องปฏิบัติต่อ IP นั้นเสมือนเป็น IP อันตราย
หากตรวจพบ SBL, XBL, CSS หรือรายการอื่น ๆ ที่เกี่ยวข้องกับลักษณะธุรกิจของคุณโดยตรง ถือว่าคุ้มค่าที่จะเข้าไปดูรายละเอียดบันทึก หากคุณเป็นผู้ดูแลเซิร์ฟเวอร์ด้วยตนเอง จำเป็นต้องตรวจสอบความเสี่ยงด้านบัญชีรั่วไหล มัลแวร์ การส่งเมลผิดปกติ หรือบริการพร็อกซีถูกนำไปใช้ในทางที่ผิด เพราะหากสาเหตุที่แท้จริงยังไม่ได้รับการแก้ไข การยื่นปลดลิสต์เพียงอย่างเดียวจะไม่เกิดประโยชน์ในระยะยาว
สำหรับกรณีของ พร็อกซี IP (Proxy IP) บริบทจะแตกต่างออกไป เนื่องจากผู้ใช้งานส่วนใหญ่ไม่สามารถควบคุมประวัติการใช้งานที่ผ่านมาของ IP ดังกล่าวได้
หากแหล่งข้อมูลอิสระหลายแห่งรายงานความผิดปกติตรงกันอย่างต่อเนื่อง และคุณยังมีตัวเลือกพร็อกซีอื่นให้ใช้งาน แทนที่จะเสียเวลาตรวจสอบซ้ำไปซ้ำมากับ IP เดิม การเปลี่ยนไปใช้ IP ใหม่แล้วทำการตรวจสอบความสะอาดตั้งแต่เริ่มต้นมักเป็นทางออกที่ประหยัดเวลาและมีประสิทธิภาพมากกว่า
ในทางกลับกัน หากบัญชีหลักไม่มีความผิดปกติ หรือการติดลิสต์เพียงรายการเดียวนั้นมีเหตุผลที่อธิบายได้ชัดเจน (เช่น ติดเฉพาะ PBL) ขณะที่มิติความเสี่ยงอื่น ๆ อยู่ในเกณฑ์ดี ก็ไม่จำเป็นต้องรีบตัด IP นั้นทิ้งเพียงเพราะเห็นจุดสีแดงเพียงจุดเดียว
หากคำถามของคุณขยายขอบเขตจาก “แบล็กลิสต์นี้หมายถึงอะไร” ไปสู่ “พร็อกซีนี้โดยรวมมีความสะอาดและปลอดภัยเพียงพอหรือไม่” สามารถกลับไปดูที่ ขั้นตอนการตรวจสอบความสะอาดของ Proxy IP แบบครบวงจร เพื่อตรวจเช็กองค์ประกอบทั้งหมดร่วมกัน ทั้ง IP ขาออกจริง, ประเภทของ IP, ASN, Fraud Score, แบล็กลิสต์, ประวัติการละเมิด ตลอดจนการรั่วไหลของ WebRTC, DNS และ IPv6
Proxy IP มีหน้าที่จัดการช่องทางเชื่อมต่อเครือข่ายขาออก ส่วน Antidetect Browser (เบราว์เซอร์จัดการลายนิ้วมือ) มีหน้าที่จัดการสภาพแวดล้อมและสภาพข้อมูลของเบราว์เซอร์ ในการบริหารจัดการหลายบัญชีหรือการดำเนินงานในหลายสภาพแวดล้อมธุรกิจ ทั้งสองเครื่องมือจำเป็นต้องทำงานควบคู่กัน: เริ่มต้นด้วยการคัดกรองและตรวจสอบ Proxy IP ที่มีคุณภาพ จากนั้นกำหนดค่าพร็อกซีแต่ละตัวแยกให้กับหน้าต่างเบราว์เซอร์ที่แยกจากกันโดยอิสระ เพื่อป้องกันไม่ให้หลายบัญชีใช้งานสภาพแวดล้อมเบราว์เซอร์และ IP ขาออกร่วมกันในระยะยาว
BitBrowser รองรับการตั้งค่าพร็อกซีแยกอิสระในแต่ละหน้าต่างเบราว์เซอร์ พร้อมแยกการจัดเก็บ Cookie ข้อมูล Local Storage และลายนิ้วมือดิจิทัลอย่างสมบูรณ์แบบ ช่วยให้การจัดการหลายบัญชี ร้านค้าออนไลน์ หรือสภาพแวดล้อมทางธุรกิจต่าง ๆ สามารถกำหนดความสัมพันธ์ระหว่าง “พร็อกซีตัวไหนคู่กับสภาพแวดล้อมเบราว์เซอร์ใด” ได้อย่างแม่นยำและเป็นระบบ สะดวกต่อการตรวจสอบ IP ซ้ำ การสลับบัญชี และการทำงานร่วมกันเป็นทีม ปัจจุบันเปิดให้ใช้งานฟรี 10 โปรไฟล์สภาพแวดล้อม เหมาะอย่างยิ่งสำหรับการเริ่มต้นตั้งค่าและทดสอบระบบของคุณ

 การจัดการหลายบัญชี
 ป้องกันการเชื่อมโยงบัญชี
 การจัดการพนักงานหลายคน