2026.08.27 06:16
 BitBrowser
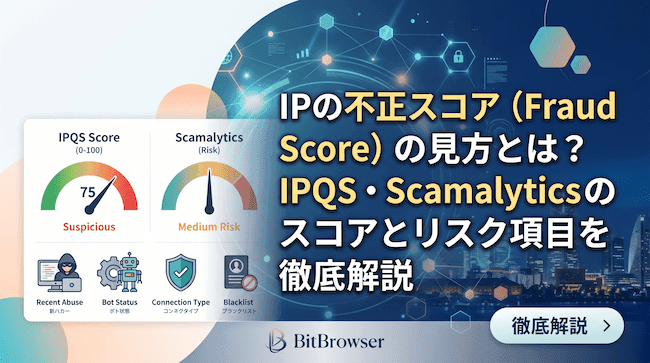
プロキシIPを確認する際、最も陥りやすい落とし穴が「Fraud Score(不正スコア)」の数値だけを見て判断してしまうことです。「20点だから安心」「80点だから即座にIP変更」と考えがちですが、このスコアは各ツールの評価基準を理解していなければ意味を成しません。IPQSとScamalyticsはいずれも0〜100点のスコアリングを採用していますが、判定基準は全く異なります。IPQSでは75点以上を「不審なシグナル」とみなしますが、Scamalyticsの公開診断ではわずか20点でも「Medium Risk(中リスク)」と判定されることがあります。
実際の運用では、まず各ツールの定義に基づいてスコアを解釈し、その上でProxy、Recent Abuse、Bot Status、Abuse Velocity、Connection Typeなどの各項目を精査する必要があります。2つのツールで結果が食い違った場合は、単純な数値比較ではなく「どのシグナルに差異があるのか」を見極めることが重要です。つまり、「何点なら安全か」という絶対的な基準値は、ツールを特定しない限り存在しません。
一、IPの不正スコアは汎用的な「IPクリーン度スコア」ではない
Fraud Scoreとは、リスク検知サービスが独自のデータベースと算出ロジックに基づいて、対象のIPや接続に付与するリスク評価値です。多くのツールが0〜100点のスケールを採用しているため、統一されたテストの点数のように見えますが、その数値が意味する実態はサービスごとに異なります。
そのため、ネット上でよく見かける「0〜30点はクリーン、30〜70点は普通、70点以上は危険」といった大雑把な指標を、あらゆる検知ツールにそのまま当てはめることはできません。議論の対象がIPQSなのか、Scamalyticsなのか、あるいは別のデータベースなのかを明確にしなければ、スコア帯を眺めるだけでは実質的な参考になりません。
また、Fraud Scoreをブラックリストや回線種別と混同してはいけません。ブラックリストは「特定のデータベースに登録されているか」を示し、Connection Typeは「Residential(住宅用プロバイダ/固定回線)、Mobile(モバイル回線)、Corporate(企業)、Data Center(データセンター)」といった回線属性を判定します。Recent Abuseは「直近で確認された不正行為の有無」を記録したものです。これらは相互に関連することはあっても、評価軸としては完全に別物です。
さらに、サードパーティのFraud Scoreは、特定プラットフォームにおける「アカウント安全率」「新規登録成功率」「信用スコア」と直結するわけではありません。あくまでそのリスク判定サービスが対象の接続をどう評価したかを示すものに過ぎず、接続先のWebサイトが同じ判定を下すとは限らないのです。
実際の出口IP、回線種別、ブラックリスト、ブラウザ側の情報漏洩状況をまだ確認していない場合は、まずプロキシIPのクリーン度・完全チェック手順を参考に基本チェックを行いましょう。IPQSやScamalyticsの診断結果を取得した上で詳細分析に進むと、より効率的です。
二、IPQSのFraud Scoreの見方:75・85・90を絶対的な固定しきい値としない
IPQualityScore(IPQS)のFraud Scoreは0〜100の範囲で算出され、数値が高いほど検出されたリスクが顕著であることを示します。

現在IPQSは、Proxy Detection APIの仕様ドキュメントにおいて次のように明記しています。「Fraud Score 75以上は suspicious(疑わしい)に分類されるが、必ずしも直接的な不正を意味するわけではない。90以上は high risk(高リスク)であり、フラグ付与やアクセス遮断を推奨する」。一方でBest Practicesでは、85以上を suspicious activity(疑わしいアクティビティあり)、90以上を abusive and malicious behavior(不正・悪意ある行為)と説明しています。
これらの公式ドキュメントは「リスクがどのように段階的に高まるか」を理解するための指標として捉えるべきであり、「0〜74 / 75〜84 / 85〜89 / 90以上」といった絶対的なランク表として形式的に当てはめるべきではありません。
75点前後の場合はリスク要因の詳細確認を検討すべき段階であり、85点付近ではプロキシ属性、直近の不正履歴、自動化(Bot)の痕跡を重点的にチェックする必要があります。90点以上はIPQSが慎重な対処を推奨するレベルです。ただし、「74点ならOK、75点ならNG」と杓子定規に判断してはいけません。IPQS公式も、実際のしきい値はビジネス側の許容リスクに応じて柔軟に調整可能であると説明しています。
総合スコアだけでなく「何がリスクを押し上げているか」に着目する
IPQSの公式レスポンスにおいて、Fraud Score以外に重要となるフィールドには recent_abuse、abuse_velocity、bot_status、frequent_abuser、proxy、connection_type などがあります。公式でも、これらを総合してより精密なリスク評価を行うことを推奨しています。
これは単一の数値を覚えるよりもはるかに実践的です。2つのIPのFraud Scoreが同水準であっても、リスクの要因は全く異なる場合があります。一方はプロキシ特有の接続特徴によるものであり、もう一方は直近で明確な不正行為が検知されたことによるものかもしれません。
同一のIPでもIPQSでスコアが変動する理由
IPQSのFraud Scoreは、純粋なIPアドレスのみで算出されるとは限りません。User-Agentや言語設定、その他のパラメータを組み合わせることが可能であり、IPQS Advanced Options では strictness(判定厳格度)、lighter_penalties、allow_public_access_points などの設定を調整できます。
strictness は0〜3の範囲で設定可能で、レベルが高いほど厳格に判定されますが、IPQSは「2以上では誤検知(フォールスポジティブ)が増加しやすい」と注意を促しています。lighter_penalties を有効にすると、一部の混合品質IPに対するスコア減点が緩和される場合もあります。Web版の無料検索とAPI経由の詳細クエリで結果が異なるのは正常な挙動ですので、比較する際は検知条件が同一であるかを確認してください。
Risk ScoreとFraud Scoreを混同しない
一部のIPQS APIでは、決済情報やユーザーデータを渡した際に transaction_details.risk_score が返却されます。この指標も0〜100の範囲ですが、公式の定義では「ユーザーまたは取引が悪意ある振る舞いを示しているか」の信頼度評価であり、全体のFraud Scoreと比較してIP reputation(IPレピュテーション)の重み付けが低く設定されています。このフィールド群は、取引パラメータを渡した場合にのみ値が入ります。
「Fraud Scoreは過去履歴、Risk Scoreは現在の挙動」と単純化して覚えることもできますが、正確には処理するデータ範囲と重み付けの設計が異なります。通常の単体IPチェックでは基本的にRisk Scoreは返却されません。
三、ScamalyticsのFraud Scoreの見方:IPQSの基準で測らない
Scamalyticsも同様に0〜100のFraud Scoreを算出しますが、そのスコアの解釈方法はIPQSとは大きく異なります。
Scamalyticsが対象IPのWebトラフィックを直接観測できる場合、公開検索ページではそのスコアを「同社が観測可能なWebトラフィックのうち、不正と疑われる割合」として説明します。また、この結論はあくまで観測可能なデータに基づいたものであり、Web以外のトラフィック(non-web traffic)では異なるリスク特性を示す可能性があることも明記されています。

対象IPの直接的なトラフィックデータが不足している場合、ScamalyticsはそのIPが属するISPや通信事業者の全体的な傾向を参照してスコアを算出することがあります。公式の公開ページでも、「当該IPのWebトラフィックが直接検知されなかったため、通信事業者の全体リスク評価に基づいてスコアリングしました」といった旨が表示されるケースが珍しくありません。
したがって、Scamalyticsの60点は「このIPが不正である確率が60%」という意味ではありません。より正確には、「同社が観測可能なデータ範囲において推定されたWebトラフィックのリスク度合い」と解釈すべきです。
Scamalyticsは何点なら安全なのか?
自己流で点数帯の基準を作るのではなく、検索結果ページに表示されるFraud ScoreとRiskラベルの対応関係を直接確認するのが最も確実です。公開検索結果では、Fraud Score 20で「Medium Risk」、Fraud Score 64で「High Risk」、Fraud Score 93で「Very high Risk」と表示されるケースが一般的です。
これらの実例からも分かるように、Scamalyticsに対してIPQSの75/85/90といったしきい値をそのまま適用することはできません。診断後は、Fraud Score、表示されたRiskレベル、ならびにOperator、ISP、Proxyなどの付帯情報を総合して判断することが、汎用的な点数基準を盲信するよりもはるかに安全です。
四、IPQSが低くScamalyticsが高い場合、どちらを信じるべきか?
例えば、あるIPがIPQSでは10点台なのに、ScamalyticsではHigh Riskと表示された場合、どちらが「正確」かを性急に判断する必要はありません。両社でカバーしているデータセットが異なり、評価アルゴリズムにも違いがあるためです。IPQSはUser-Agent、言語設定、strictnessなどの変数を考慮できる一方、ScamalyticsのWeb判定はIP単体の履歴に基づく場合もあれば、データ不足により所属プロバイダ全体の傾向を参照している場合もあります。
そのため、IPQSの50点とScamalyticsの50点に直接的な互換性はなく、2つのスコアを足して2で割るような平均値の算出には意味がありません。
判定が大きく割れた場合は、両ツールの結果画面を並べてクロスチェックを行います。「片方でRecent Abuseが検出されているか」「Proxy判定は一致しているか」「Connection Typeはどう判定されているか」「ScamalyticsはIP単体を評価しているか、Operator全体を参照しているか」など、数値の乖離という表面的な現象にとらわれず、具体的なリスクシグナルの不一致ポイントを特定することが、次の調査手順を決める鍵となります。
五、Proxy、Recent Abuse、Bot Statusなどの主要項目の読み解き方
IPQSのクエリでは10以上のフィールドが返却されることがありますが、すべての項目を一律の重みで評価する必要はありません。実際の運用では「接続属性」「直近のアクティビティ」「回線種別」の3つのカテゴリに絞って確認すれば十分です。
Proxy:接続属性を示す項目
proxy フィールドは、対象の接続がプロキシ経由と疑われるかどうかを判定するものです。
したがって、Proxy: Yes と表示された場合、その直接的な意味は「プロキシまたは匿名接続の特徴が検知された」ということであり、「このIPのレピュテーションが最悪である」と直結するわけではありません。
Recent Abuse・Abuse Velocity:直近の動向を示す項目
recent_abuse は、IPQSのネットワーク内で直近数日間に不正行為が確認されたかを示します。公式ドキュメントでは、アカウント乗っ取り(ATO)、マルウェア感染端末、虚偽の申請・登録、Bot攻撃などが典型例として挙げられています。
abuse_velocity は不正行為の発生頻度とペースを示し、high、medium、low、noneの値をとります。bot_status は、直近でBot等の非人間トラフィックによる自動化不正への関与が検出されたかを示します。
Enterpriseプラン等のデータには frequent_abuser(過去6ヶ月以上にわたり継続的な不正履歴を持つIPを識別)が含まれる場合もあり、長期的な高リスクIPと、一時的にボットネットや住宅プロキシ網に巻き込まれたIPを識別するのに役立ちます。したがって、Fraud Score自体が低くても recent_abuse=true となっている場合は、詳細な調査が必要です。
Connection Type:回線の種類を示す項目
IPQSはConnection TypeをResidential(住宅用/固定回線)、Corporate(企業回線)、Education(教育機関)、Mobile(モバイル回線)、Data Center(データセンター)に分類しています。ここで最も多い誤解は、回線種別をそのまま信用レベルと同一視してしまうことです。
住宅用IP(Residential)であっても、マルウェア悪用やBot・プロキシ活動に利用されていれば高いFraud Scoreがつくことがあります。逆にData Center回線だからといって必ず高スコアになるわけではありません。回線種別とリスク履歴は完全に独立した評価軸です。
「住宅用IPを購入したのに、ISP・Organization・ASNの情報がクラウド事業者(AWS、GCP、さくらインターネット等)のように見える」といった問題に直面した場合は、Fraud Scoreから推測するのではなく、住宅用プロキシ(レジデンシャルIP)の純度判定ガイドを参照して属性の整合性を確認してください。
六、判定結果が矛盾する場合:多次元評価でクリアに判断する
プロキシの検証実務において、すべての指標が一斉に警告を示すケースは少なく、むしろ複数の項目間で結果が食い違うケースが大半です。
| 診断結果の組み合わせ | 要因分析 | 推奨アクション |
|---|---|---|
| Fraud Score低 + Recent Abuseなし | 直近の高リスクシグナルは見当たらず良好 | 他の主要指標に問題がなければそのまま安心して利用可能 |
| Fraud Score高 + 公開ブラックリスト未登録 | 独自リスクモデルが異常を検知しているが、公開リストの収録基準には未達 | Proxy、Bot、Recent Abuse等の個別要因を追加調査 |
| Fraud Score低 + Recent Abuse=true | 総合点は低いものの、直近で確認された不正・異常ログが存在 | 不正の発生日時やアクション種別を精査 |
| Residential + Proxy判定あり | 住宅用回線としての属性とプロキシ接続の特徴を併せ持つ | 住宅回線の真正性とProxyフラグが立った要因を確認 |
| Data Center + Fraud Score低 | 回線種別はデータセンターだが、レピュテーションリスクは良好 | 業務上の用途がDC回線で問題ないかに応じて利用を判断 |
| IPQSとScamalyticsでスコアが大幅に乖離 | 参照データベースや判定ロジックの差異によるもの | 各項目の詳細ログを突き合わせ、平均値計算は避ける |
特に誤認しやすいケースが2つあります。まず、「Fraud Scoreが高めだが公開ブラックリストには入っていない」状態は矛盾ではありません。スコアは直近の不正、Bot、プロキシ特徴、独自リスクデータベースの影響を受けるのに対し、公開ブラックリスト(Spamhaus等)にはそれぞれ独自の登録基準があるためです。公開リストに載っていないからといって、自動的に安全とは言えません。
逆に、「Fraud Scoreは低いが Recent Abuse=true」というケースも見落としてはなりません。IPQS公式もRecent Abuse、Abuse Velocity、Bot Status等のフィールドを総合スコアと併せて判断することを推奨しています。なお、Spamhausの各リストやAbuseIPDBの通報履歴の見方については、別記事の特集で詳しく解説します。
診断結果のシミュレーション例
あるIPの診断結果が以下のようになったと仮定します。
- · Fraud Score: 82
- · Proxy: false
- · Bot Status: false
- · Recent Abuse: true
- · Abuse Velocity: medium
- · Connection Type: Residential
「82点」という数値だけでは、この結果の本質を見落とします。Residentialは住宅回線判定、Proxyがfalseであることは明確なプロキシ特徴が見られないことを示しています。真に警戒すべきは Recent Abuse=true かつ Abuse Velocity=medium である点です。つまり、このIPで直近に不正行為が確認されており、その発生頻度も低くないことを意味します。
この時の本質的な論点は「82点だから使えるか」ではなく、「なぜこの住宅用IPに直近の不正履歴があるのか」です。別の検知ツールを探して見栄えの良い数字を求め続けることには意味がありません。直近の不正が発生した正確な時期や、他社データベースでの状況を確認し、高い安全性が求められる用途であれば「Residentialだから」と無理に使い続けるのは避けるべきです。
七、最終判断ガイド:継続利用・詳細調査・即時変更のフロー
Fraud Scoreを正しく理解できれば、「常に純度100点でなければならない」といった非現実的な基準に振り回される必要はなくなります。全体として正常であれば、そのまま利用を継続して問題ありません。Fraud Scoreに目立った異常がなく、Recent Abuse、Bot Status、Abuse Velocityにも警告がなく、回線種別も契約内容と一致しており、主要な検知結果に整合性があるなら、単にスコアの低さだけを求めてIPを頻繁に変更する必要はありません。
明確な矛盾がある場合は、詳細な再調査を行います。IPQSとScamalyticsの乖離が極端な場合、ResidentialなのにProxyフラグが立っている場合、Fraud Scoreは低いのにRecent Abuseが検出された場合、あるいは同一条件下で結果が激しく変動する場合は、実際の出口IP、回線種別、ブラックリスト、直近の不正履歴、WebRTC/DNS/IPv6のリーク状況を再検証しましょう。プロキシIPのクリーン度・完全チェック手順に従って総合確認する方が、単一の数字に悩むよりも確実に前進できます。
複数の独立した高リスクシグナルが重なった場合は、迷わずIPを変更する方が効率的です。高いFraud Scoreに加え、Recent Abuse、Bot Status、あるいは継続的なAbuse Velocityが確認され、再テストでも結果が変わらない場合、そのIPを「なんとか使えないか」と検証し続けるコストは割に合いません。別のプロキシに切り替え、同一条件下で再チェックする方が遥かにスマートです。
プロキシIPはアンチディテクト・ブラウザ(指紋偽装ブラウザ)と併用して管理する
複数アカウントを運用する現場(SNS運用、EC出店、Webスクレイピング等)では、プロキシIPの変更だけでは不十分です。IPが解決するのは通信経路(ネットワーク出口)に過ぎず、ブラウザフィンガープリント、Cookie、ローカルストレージ(Local Storage)、言語、タイムゾーンなどはブラウザ環境固有の情報です。同一のブラウザ環境で複数アカウントを使い回せば、たとえIPを変えても環境の一致によってアカウント紐付け(アカウントBAN)のリスクが生じます。環境混用によるリスクを根本から防ぐには、プロキシIPとアンチディテクト・ブラウザの併用が不可欠です。

BitBrowser(ビットブラウザ)は、アカウントごとに完全に独立したブラウザプロファイルを生成し、個別のプロキシIP、Cookie、ストレージ領域を割り当てることができます。これにより、ネットワークとブラウザ環境の双方がアカウント単位で完全に分離されます。複数プロキシの一括管理や長期運用の際も、各プロファイルに紐付いたIPアドレスを明確に把握でき、Cookieや指紋の混同によるアカウント関連付けリスクを効果的に防止できます。
IP Fraud Scoreの正しい活用法は、診断結果を実務のアクションに落とし込むことです。「リスクシグナルが正常なら継続利用」「矛盾があるなら要因を深掘り」「複数の高リスク要因が重なれば即時交換」。スコアが20点、50点、80点であるかどうかの意味は、ツールの判定ロジックと具体的なフィールドの内訳を確認して初めて明らかになります。

 マルチアカウント管理
 アカウントの関連付け防止
 マルチ従業員管理